
العودة إلى المدونة
كيف كشفت ثغرة PHP2Shell الفرق الحقيقي بين استضافة ووردبريس المُدارة والمشتركة
توضح ثغرة PHP2Shell أن أمان استضافة ووردبريس المُدارة يعتمد على سرعة ترقيع PHP وتحديثات النواة والإضافات وعزل المواقع والنسخ الاحتياطي.
يمكن لموقع ووردبريس أن يكون محدّثاً بالكامل ومع ذلك يعمل على خادم معرّض للخطر. وقد أصبح هذا الفارق عصيّاً على التجاهل عندما كشفت ثغرة PHP2Shell عن نقطتي ضعف حرجتين في بيئة تشغيل PHP في أكتوبر 2026. فتحديث نواة ووردبريس لا يرقع PHP نفسها؛ إذ يجب تحديث تثبيت PHP على الخادم من قِبل الجهة التي تدير بيئة الاستضافة.
وهنا يصبح الفارق بين استضافة ووردبريس المُدارة والاستضافة المشتركة فارقاً تشغيلياً لا مجرد مصطلح تسويقي. فكلا النموذجين يمكن أن يكون آمناً، وكلمة مُدارة ليست ضماناً بحد ذاتها. ما يهم فعلاً هو وجود مسؤولية واضحة عن إبقاء الحزمة البرمجية بأكملها محدثة: PHP، وخادم الويب، ونواة ووردبريس، والإضافات، والقوالب، والضوابط التي تحدّ من الأضرار عندما يحدث خلل ما.
الخلاصة السريعة (TL;DR)
- أثّرت PHP2Shell في PHP نفسها وليس في نواة ووردبريس. ولم يكن تحديث ووردبريس وحده كافياً لإصلاح بيئة تشغيل PHP المعرضة للخطر.
- يُعد إصدار WordPress 7.1.4، الذي صدر في 28 أكتوبر 2026، تحديثاً أمنياً مستقلاً يعالج عدة مشكلات، من بينها ثغرات XSS المخزّنة. وينبغي لمواقع الإنتاج تثبيت أحدث إصدار أمني مستقر.
- تكون الاستضافة المُدارة أكثر أماناً فقط عندما يتولى المزوّد بفاعلية ترقيع البنية التحتية، والعزل، والنسخ الاحتياطي، والمراقبة، والاستعادة. تحقق مما يشمله الاشتراك فعلاً بدلاً من الاكتفاء بالاسم.
- تظل الإضافات جزءاً رئيسياً من سطح الهجوم في أي موقع. حافظ على صيانتها، واحذف الامتدادات غير الضرورية، وراجع الصلاحيات الممنوحة لها.
- ومع اتجاه ووردبريس نحو بروتوكول MCP وتكاملات وكلاء الذكاء الاصطناعي، يجب أن يشمل أمان الاستضافة أيضاً بيانات اعتماد API، والصلاحيات المحدودة، وتسجيل الأنشطة، والتراجع الآمن عن التغييرات.
ما الذي كشفته PHP2Shell عن أمان ووردبريس
يُطلق اسم PHP2Shell على ثغرتين حرجتين في PHP: CVE-2026-109618 وCVE-2026-109619. وقد تم الكشف عنهما في 21 أكتوبر 2026، وكان من الممكن أن تتيحا لمهاجم عن بُعد غير مصادَق عليه تنفيذ شيفرة برمجية في بيئات PHP المتأثرة. ومن الناحية العملية، كان المكوّن المصاب هو بيئة تشغيل PHP التي تعالج طلبات الويب، وليس إضافة أو قالباً بعينه في ووردبريس.
وتكتسب هذه التفرقة أهمية كبيرة لأن ووردبريس تطبيق مبني على PHP. فهو يعتمد على بيئة التشغيل، لكنه لا يتحكم في مستوى تصحيحها الأمني. فقد يخدم تثبيت PHP نفسه موقع ووردبريس إلى جانب تطبيقات PHP أخرى، وقد تؤثر الثغرة نفسها في تهيئات مختلفة لخوادم الويب. إن تحديث إضافة، أو تغيير كلمة مرور ووردبريس، أو تثبيت إصدار جديد من نواة ووردبريس لا يستبدل الملف التنفيذي المصاب لـ PHP.
وقد أصدر مشروع PHP تحديثات أمنية للفروع المدعومة:
| فرع PHP | الإصدار المُصلَح لثغرة PHP2Shell |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
وصف فريق PHP هذه الإصدارات بأنها تحديثات أمنية، وأكد عدم وجود حلول تخفيف كاملة: فالتحديث كان الخيار الآمن الوحيد. وهناك تفصيل مهم يتعلق بدورة الحياة: من المقرر أن يصل PHP 8.2 إلى نهاية الدعم الأمني في 31 ديسمبر 2026، لذا فإن تثبيت 8.2.35 يعالج PHP2Shell لكنه لا يُلغي الحاجة إلى التخطيط للانتقال إلى فرع أحدث مدعوم. كما أضافت وكالة CISA لاحقاً الثغرتين إلى كتالوج الثغرات المستغلّة المعروفة (Known Exploited Vulnerabilities). وليس هذا سبباً للافتراض بأن كل موقع ووردبريس قد تم اختراقه، ولكنه سبب وجيه جداً للتحقق من إصدار PHP الفعلي الذي يشغّل كل موقع إنتاجي.
وهناك تعقيد إضافي يتمثل في أن دعم PHP محدود زمنياً. فكل فرع يتوقف في نهاية المطاف عن تلقي الإصلاحات الأمنية. وإذا كان الموقع مقيّداً بإصدار قديم من PHP لأن إضافة أو قالباً مخصصاً لم يُحدَّث، فلن تعد المشكلة مجرد تأخير في التصحيح؛ بل تصبح مخاطرة تتعلق بالتوافق ودورة الحياة وتتطلب ترحيلاً مخططاً له.
لماذا تُعد ثغرة PHP مسؤولية مزوّد الاستضافة
تُعد بيئة تشغيل PHP جزءاً من حزمة الاستضافة. فالمزوّد يتحكم في كيفية تثبيت PHP، والإصدارات المتاحة، وكيفية توجيه الطلبات إلى عمليات PHP العاملة (PHP workers)، وكيفية نشر التحديثات على مستوى الخادم. وفي كثير من بيئات الاستضافة، لا يستطيع العملاء استبدال بيئة تشغيل PHP بأنفسهم أو إعادة تشغيل الخدمات المعنية.
ويطرح ذلك سؤالاً تشغيلياً واضحاً: من المسؤول عن تطبيق تحديث أمان PHP، وما مدى سرعته في تنفيذ ذلك؟
على الخادم المُدار ذاتياً أو ذي الإدارة المحدودة، قد يضطر مالك الموقع أو مديره إلى تحديد البيئة المتأثرة، وفحص حزم نظام التشغيل أو لوحة التحكم، وتثبيت البناء الصحيح، وإعادة تشغيل PHP-FPM أو الخدمة المعنية، واختبار الموقع. كما أن تحديث لوحة التحكم قد لا يحدّث جميع إصدارات PHP المثبتة على الجهاز. ويمكن للخادم أيضاً أن يخصص إصدارات PHP مختلفة لمواقع مختلفة، لذا فإن فحص موقع واحد لا يكفي لإثبات حماية جميع التطبيقات.
ينبغي لمزوّد الاستضافة المُدارة أن يمتلك إجراءً موثقاً لهذا العمل. ويجب أن يشمل هذا الإجراء تحديد بيئات التشغيل المتأثرة، وتطبيق التحديث الأمني الصادر عن الجهة المطوّرة، وإعادة تشغيل العمليات المعنية، والتحقق من الإصدار العامل فعلياً، وإبلاغ العملاء بأي أثر على التوافق أو الصيانة. وإذا لم يستطع المزوّد توضيح من يقوم بهذه الخطوات، فإن ترتيب الاستضافة يعاني من ثغرة — بغض النظر عن اسم الباقة.
لماذا لا يعالج تحديث ووردبريس ثغرة PHP2Shell
تمثل نواة ووردبريس، وPHP، والإضافات، والقوالب، ونظام التشغيل طبقات برمجية منفصلة. إنها تتفاعل فيما بينها، لكن لكل طبقة دورة إصدار وعملية ترقيع خاصة بها.
| الطبقة | مثال على مشكلة أمنية | من يتحكم عادةً في التحديث؟ |
|---|---|---|
| بيئة تشغيل PHP | تنفيذ شيفرة عن بُعد عبر PHP2Shell | مزوّد الاستضافة أو مدير الخادم |
| نواة ووردبريس | ثغرة XSS في النواة أو خلل في معالجة الصلاحيات | مالك الموقع، أو مزوّد ووردبريس المُدار، أو كلاهما |
| الإضافات | معالج نماذج مصاب، أو رفع ملفات غير آمن، أو ميزة إدارة | مالك الموقع أو مزوّد يشمل نطاق خدمته صيانة الإضافات صراحةً |
| القوالب | مخرجات غير آمنة أو مكتبة مدمجة قديمة | مالك الموقع، أو المطوّر، أو مزوّد الصيانة |
| الخادم والشبكة | خدمة مكشوفة، أو عزل ضعيف، أو جدار حماية مُعدّ بشكل خاطئ | مزوّد الاستضافة أو مشغّل البنية التحتية |
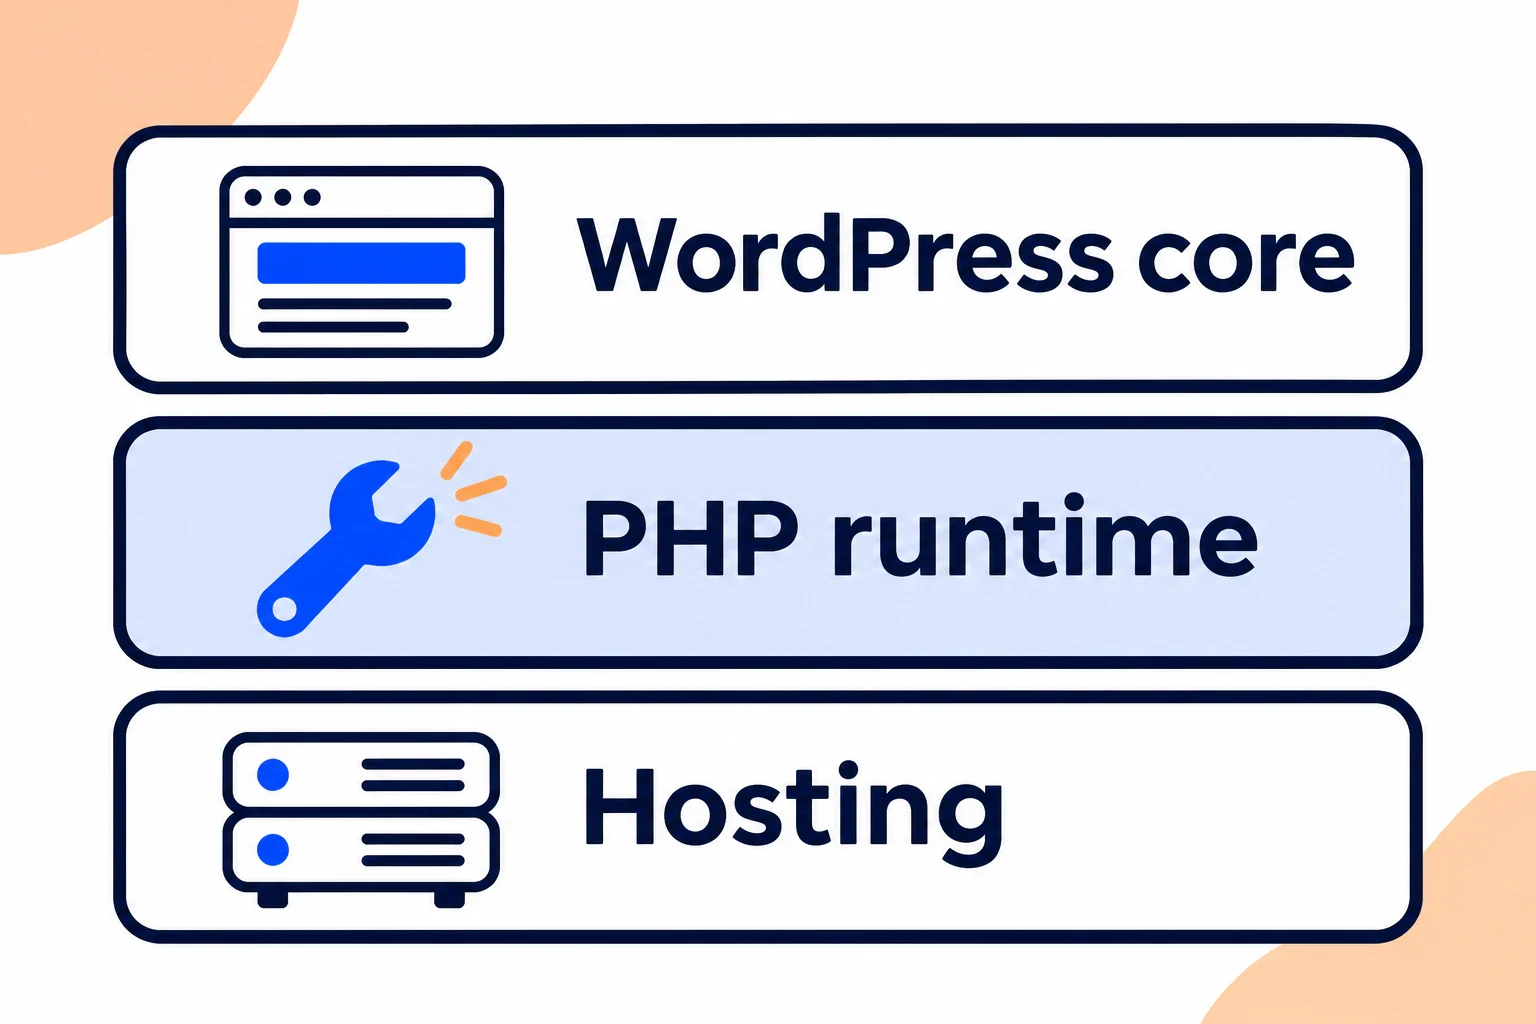
هذا الجدول مبسّط عمداً: فالمسؤوليات تختلف بين المزوّدين والباقات. والنقطة المهمة هي أن لوحة تحكم أمنية تُظهر أن ووردبريس محدّث لا تثبت أن PHP أو نظام التشغيل أو كل إضافة قد تم ترقيعها.
فبالنسبة لثغرة في بيئة تشغيل PHP، يحتاج المزوّد إلى تحديث حزمة أو بناء PHP على الخادم. وبالنسبة لثغرة في نواة ووردبريس، يحتاج الموقع إلى إصدار النواة المعني. وبالنسبة لثغرة في إضافة، تحتاج الإضافة المصابة إلى التحديث أو الاستبدال أو الإزالة. هذه مهام مترابطة، وليست بدائل عن بعضها البعض.
يمكن لجدار حماية تطبيقات الويب (WAF) توفير طبقة إضافية من خلال اكتشاف الطلبات المشبوهة أو حظرها. وهو إجراء مفيد ضمن الدفاع متعدد الطبقات، لكنه ليس بديلاً عن تحديث PHP المصاب. فقد كانت إرشادات فريق PHP بشأن PHP2Shell صريحة في أن وسائل التخفيف المؤقتة لم تكن إصلاحات كاملة.
WordPress 7.1.4: أمان النواة لا يزال يتطلب الاهتمام
كانت PHP2Shell مشكلة في بيئة تشغيل PHP، لكنها جاءت بالتزامن مع تذكير آخر بأن نواة ووردبريس تحتاج أيضاً إلى صيانة سريعة. فقد صدر WordPress 7.1.4 في 28 أكتوبر 2026 كتحديث أمني، وأوصى مشروع ووردبريس مالكي المواقع بالتحديث فوراً.
يعالج هذا الإصدار عدة مشكلات أمنية، من أبرزها:
- نقطة ضعف في عملية ترقية ووردبريس قد تؤدي إلى تنفيذ شيفرة عن بُعد أثناء نافذة الترقية.
- عدة ثغرات برمجة عابرة للمواقع (XSS) مخزّنة تتعلق بترميز المكوّنات (block markup)، وواجهة Interactivity API، ووظائف أداة التخصيص (Customizer)، وعمليات تسجيل دخول المستخدمين، وواجهات محتوى أخرى.
- مشكلة قد تكشف مجموعات التغييرات غير المنشورة في Customizer لمستخدمين غير مصادَق عليهم.
- ثغرة حجب خدمة مخزّنة في Interactivity API.
- مشكلة في التحكم بالوصول تتعلق بميزة Notes.
ويقدّم ذلك مثالاً عملياً على سبب عدم كفاية عبارة «حدّثنا ووردبريس الشهر الماضي» كسياسة أمنية طويلة الأمد. فقد تصل التحديثات الأمنية بين نوافذ الصيانة المجدولة. ويحتاج الموقع إلى إجراء واضح لاكتشافها وتطبيقها والتحقق من أن الموقع لا يزال يعمل بشكل سليم بعدها.
كما أشار مشروع ووردبريس إلى أن الإصلاحات الأمنية قد تم نقلها عكسياً (backported) إلى الفروع الأقدم المؤهلة، مع التذكير بأن أحدث إصدار فقط هو الذي يحظى بدعم نشط. وتُعد الإصلاحات المنقولة عكسياً قيّمة، لكن لا ينبغي التعامل معها كذريعة للبقاء إلى أجل غير مسمى على إصدار قديم. فالبقاء على الإصدار الحالي يقلل من تراكم مشكلات التوافق والدعم بمرور الوقت.
ماذا تعني ثغرة XSS المخزّنة لموقع ووردبريس
تحدث البرمجة العابرة للمواقع (XSS) عندما يسمح التطبيق بتفسير محتوى يتحكم فيه المهاجم كشيفرة قابلة للتنفيذ داخل متصفح الزائر. وفي هجوم XSS المخزّن، يُحفظ المحتوى الخبيث — ربما في مقال أو تعليق أو حقل ملف شخصي أو إعداد أو قيمة أخرى مخزّنة في قاعدة البيانات — ثم يعمل عندما يعرض مستخدم آخر الصفحة أو شاشة الإدارة المتأثرة.
يعتمد الأثر على موضع ظهور المخرجات المصابة وعلى صلاحيات المستخدم المتأثر. فالشيفرة التي تعمل في متصفح أحد المديرين قد تتمكن من تنفيذ إجراءات متاحة لذلك المدير أو كشف بيانات يمكن الوصول إليها في ذلك السياق. ولا تعني ثغرة XSS تلقائياً حصول المهاجم على وصول إلى الخادم، لكنها قد تصبح طريقاً للاستيلاء على الحسابات أو لمزيد من الاستغلال.
تؤكد إرشادات مطوّري ووردبريس على تسلسل محدد يجب على مطوّري الإضافات والقوالب اتباعه:
- تنقية (Sanitize) المدخلات عند قبولها، باستخدام دالة مناسبة لنوع البيانات.
- التحقق (Validate) من أن القيمة مسموح بها فعلاً — مثل التأكد من أن المعرّف عدد صحيح بدلاً من الاكتفاء بتنظيف سلسلة نصية عشوائية.
- تهريب (Escape) المخرجات عند موضع عرضها، باستخدام الدالة المناسبة لسياق الإخراج.
التنقية والتهريب ليسا بديلين متكافئين. فالقيمة الآمنة للتخزين ليست بالضرورة آمنة للطباعة داخل HTML أو سمة أو رابط URL أو JavaScript. ولهذا فإن إصلاح XSS في النواة لا يُلغي الحاجة إلى مراجعة الإضافات الخارجية والشيفرة المخصصة.
WordPress 7.2 بيتا: استعد له، ولا تشغّل النسخ التجريبية في الإنتاج
اعتباراً من 1 نوفمبر 2026، يمر WordPress 7.2 بدورته التجريبية (Beta). وقد صدرت النسخة التجريبية Beta 3 في 28 أكتوبر، ويخطط الجدول الحالي لإطلاق الإصدار النهائي في 8 ديسمبر 2026. ويوضح إعلان WordPress 7.1.4 أن Beta 3 تتضمن جميع الإصلاحات المطبقة من ذلك التحديث الأمني، إلا أن مشروع ووردبريس لا يزال يصرح بوضوح بأن البرمجيات التجريبية مخصصة للاختبار والتطوير، لا لمواقع الإنتاج أو المواقع الحيوية للأعمال.
ويكتسب هذا التحذير أهمية خاصة للمتاجر الإلكترونية ومواقع العضويات وأنظمة الحجز ومواقع الشركات. فقد يحتوي الإصدار التجريبي على سلوك غير مكتمل أو تغييرات في التوافق. استخدم موقعاً تجريبياً (Staging) أو بيئة محلية لاختباره، وانتظر الإصدار المستقر قبل ترقية موقع إنتاجي ما لم يكن لديك سبب اختباري محدد وخطة استعادة واضحة.
ومع ذلك، تستحق دورة بيتا 7.2 المتابعة من منظور الأمان والتشغيل. إذ يصف إعلان النسخة التجريبية واجهة Secrets API جديدة تهدف إلى توفير طريقة موحدة للمطورين لتخزين بيانات الاعتماد مثل مفاتيح API ورموز المصادقة، مع دعم التشفير أثناء التخزين وتدوير بيانات الاعتماد. كما يصف مزيداً من التطوير في واجهة Abilities API، التي تمنح ووردبريس أسلوباً أكثر اتساقاً لإتاحة القدرات للتكاملات وأدوات الأتمتة.
تتصل هذه التطورات بالمرحلة التالية من ووردبريس، لكنها لا تغيّر أولويات الأمان الفورية. يجب أن يعمل الموقع أولاً على برمجيات مدعومة ومُرقّعة. كما ينبغي اختبار واجهات API الجديدة وتكاملات الذكاء الاصطناعي بصلاحيات محدودة، وألا تُفعّل في الإنتاج لمجرد ظهورها في إعلان نسخة تجريبية.
مخاطر الإضافات: العمل الأمني لا يتوقف عند النواة
تُعد الإضافات من أعظم نقاط القوة في ووردبريس. لكنها في الوقت نفسه تزيد حجم الشيفرة التي تعمل على الموقع، وعدد الأفراد والجهات التي تؤثر ممارساتهم الأمنية فيه.
يمكن لأي إضافة أن تُدخل ثغرة أمنية عبر المعالجة غير الآمنة للمدخلات، أو غياب التحقق من الصلاحيات، أو رفع الملفات غير الآمن، أو ضعف مصادقة API، أو حقن SQL، أو تضمين مكتبات قديمة. وقد تكون الإضافة مصانة جيداً اليوم ثم تصبح محفوفة بالمخاطر لاحقاً إذا توقف مطوّرها عن إصدار التحديثات أو لم تعد تدعم إصدارات ووردبريس وPHP الحالية.
ولا يرتبط الخطر العملي بمجرد عدد الإضافات المثبتة. بل ينشأ عن اجتماع جودة الشيفرة، وسجل التحديثات، والصلاحيات، ومستوى الانكشاف، والأهمية التجارية. فإضافة صغيرة تستقبل نماذج عامة قد يكون لها ملف مخاطر مختلف عن إضافة كبيرة لا يستخدمها سوى مدير موثوق. كما أن الإضافة التي تصل إلى سجلات العملاء أو مسارات الدفع أو إعدادات الموقع تستحق تدقيقاً أكبر من ميزة شكلية.
اتبع عملية مراجعة قابلة للتكرار:
- احذف الإضافات غير اللازمة. التعطيل لا يُغني عن الحذف عندما لم تعد الشيفرة مستخدمة.
- افحص مؤشرات الصيانة. راجع تاريخ آخر تحديث، ومعلومات التوافق، ونشاط الدعم، وما إذا كان المطوّر لا يزال يتابع المشروع.
- حدّث بسرعة. لا تترك الإصلاحات الأمنية المعروفة تنتظر موعد صيانة شهرياً مريحاً.
- تجنّب النسخ غير الرسمية. حمّل الامتدادات من مصادر موثوقة وتجنّب الإضافات المدفوعة المعدّلة أو المقرصنة ("nulled").
- قيّد الصلاحيات. لا تمنح أي إضافة أو تكامل صلاحيات تتجاوز ما تتطلبه وظيفته.
- اختبر التحديثات عالية التأثير. استخدم بيئة Staging ونسخة احتياطية حديثة عندما يمس التحديث الدفع أو العضويات أو النماذج أو بناء الصفحات أو أي سلوك حيوي للعمل.
- استبدل البرمجيات المهجورة. إذا توقفت صيانة إضافة ما، فابحث عن بديل مدعوم أو استثمر في استبدالها بشكل سليم.
يمكن لمزوّد الاستضافة تسهيل التحديثات والنسخ الاحتياطية وبيئة Staging والاستعادة. لكنه لا يستطيع جعل كل إضافة خارجية جديرة بالثقة تلقائياً. ويظل اختيار الإضافات وضبط إعداداتها على مستوى التطبيق جزءاً من مسؤولية أمان الموقع، ما لم يشملها عقد صيانة صراحةً.
الاستضافة المُدارة مقابل المشتركة لووردبريس: أين يكمن الفارق الحقيقي
لا تقف الاستضافة المشتركة واستضافة ووردبريس المُدارة على طرفي نقيض بمعنى أن إحداهما غير آمنة بطبيعتها والأخرى آمنة بطبيعتها. فيمكن لمنصة مشتركة مُدارة جيداً تطبيق تحديثات أمان PHP بسرعة، كما يمكن لمنصة مُدارة سيئة التشغيل ترك عملائها مكشوفين. الفارق الذي يجب البحث عنه هو نطاق المسؤولية التشغيلية والدليل على أن المزوّد يفي بها فعلاً.
| المسؤولية الأمنية | الترتيب الشائع في الاستضافة المشتركة | ما يجب أن تقدّمه خدمة ووردبريس المُدارة القوية |
|---|---|---|
| تحديثات بيئة تشغيل PHP | يرقع المزوّد حزم الخادم المشترك، لكن التوقيت والتواصل قد يتفاوتان | مسؤولية واضحة عن ترقيع PHP، وفحص الإصدارات المتأثرة، وإعادة تشغيل العمليات، والتأكيد |
| نواة ووردبريس | تُترك غالباً لمالك الموقع أو للتحديثات التلقائية | عملية تحديث مدعومة مع خيارات اختبار أو تراجع حيثما أمكن |
| تحديثات الإضافات والقوالب | عادةً مسؤولية مالك الموقع | نطاق محدد بوضوح؛ ويجب النص صراحةً على الصيانة الاختيارية أو المشمولة |
| عزل المواقع | يعتمد على معمارية الخادم وتهيئته | عزل مصمم للحد من أثر أي موقع آخر أو تطبيق مخترق |
| النسخ الاحتياطية | تختلف في التكرار ومدة الاحتفاظ وإجراءات الاستعادة | نسخ احتياطية منتظمة خارج الموقع وإجراء استعادة عملي |
| المراقبة الأمنية | قد تقتصر على الضوابط على مستوى الخادم | مراقبة وضوابط أمنية ملائمة لووردبريس وبيئة استضافته |
| التعافي والاستعادة | تتطلب غالباً من العميل تنسيق عدة مهام | مسار دعم موثق ومساعدة في استعادة الخدمة بعد تحديث فاشل أو حادث |
تصف عبارة «الاستضافة المشتركة» كيفية مشاركة موارد الخادم؛ ولا تخبرك ما إذا كان المزوّد يرقع PHP بمسؤولية أو يعزل الحسابات بفاعلية. وبالمثل، قد تعني عبارة «ووردبريس مُدار» أي شيء بدءاً من لوحة تحكم مزوّدة بتحديثات تلقائية للنواة وصولاً إلى خدمة تصون بيئة التشغيل بنشاط وتساعد في استعادة الموقع. اقرأ نطاق الخدمة الفعلي.
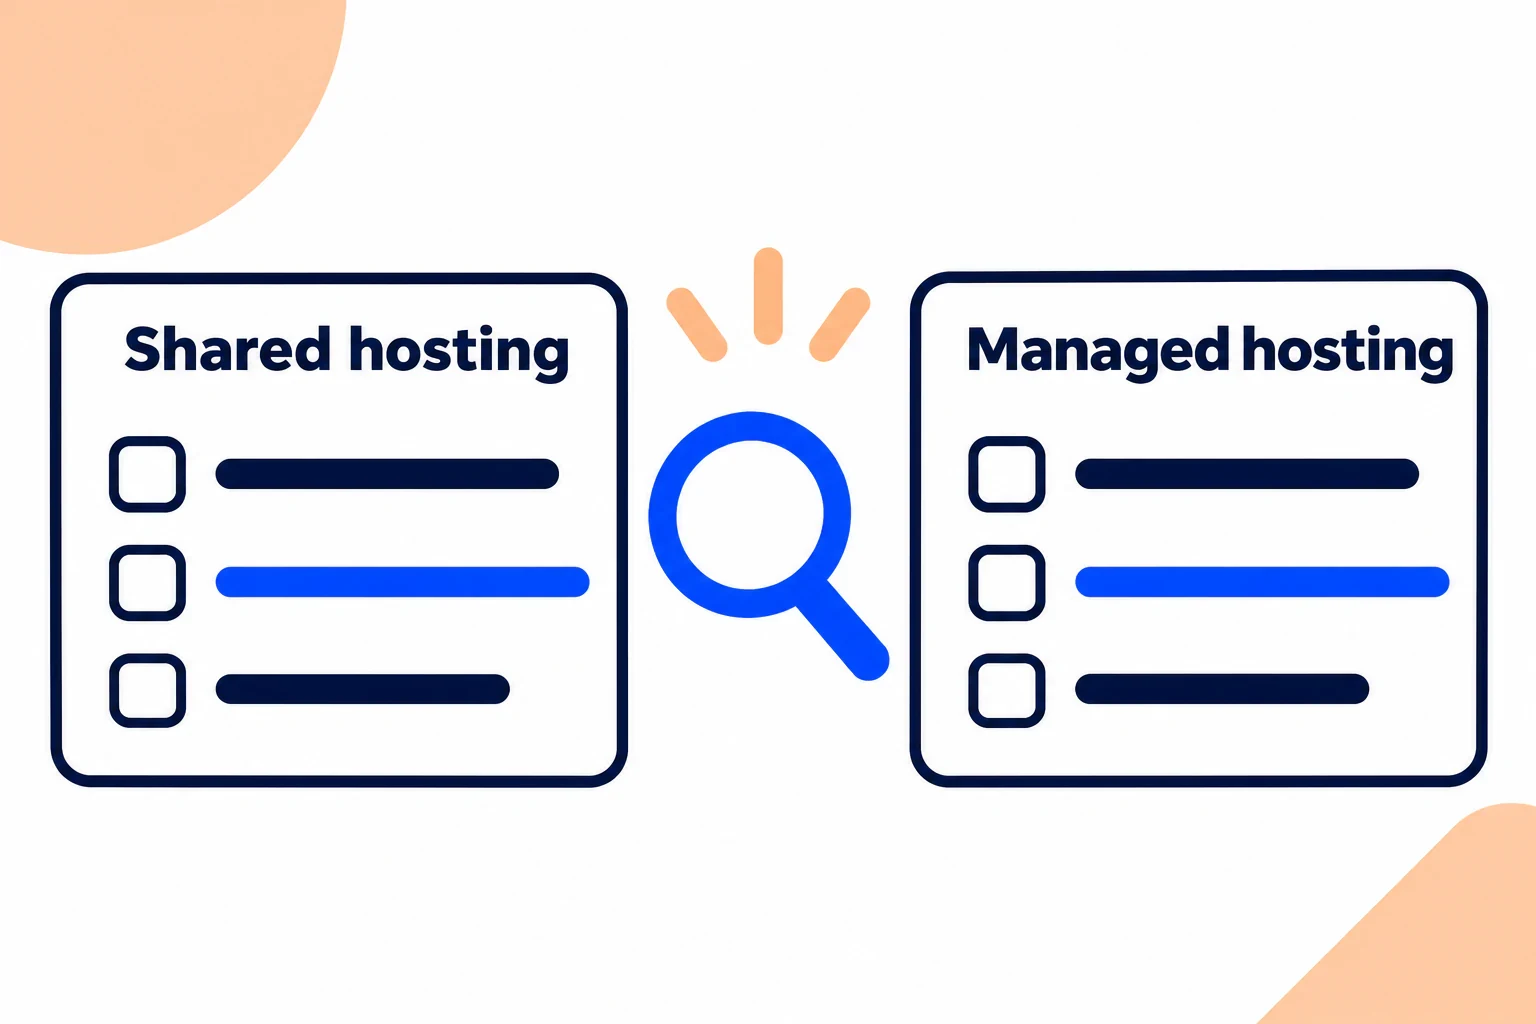
أفضل سؤال ليس «هل تقدمون استضافة مُدارة؟». بل هو: «عند الإعلان عن ثغرة PHP حرجة، ما الذي تقومون بتحديثه تحديداً، وما مدى سرعة ذلك، وكيف تتحققون من أن الإصلاح يعمل فعلاً على موقعي؟»
اسأل عمّا إذا كانت الإجابة تشمل كل إصدار PHP متاح لموقعك، وهل تتم إعادة تشغيل عمليات PHP العاملة بعد الترقيع، وهل تتلقى الفروع غير المدعومة إصلاحات يرعاها المزوّد أم تتطلب الترحيل، وهل سيخبرك المزوّد عندما يحتاج موقعك إلى عمل توافقي. إذا كانت الإجابة تصف التحديثات التلقائية لنواة ووردبريس فقط، فهي لا تجيب عن سؤال PHP.
ما الذي يجب أن يقدّمه مزوّد استضافة ووردبريس المُدارة الآمن
ينبغي لخدمة ووردبريس المُدارة الجادة أن تقلل حجم عمل البنية التحتية الذي يضطر مالك الموقع إلى تنسيقه. ولا يعني ذلك إمكانية أتمتة كل مهمة أو أن يغيّر المزوّد برمجيات الإنتاج بصمت ودون خطة. بل يعني وجود مسؤولية واضحة، وشفافية، ومسار موثوق للاستعادة.
1. إجراء موثق لترقيع PHP
يجب على المزوّد متابعة الإصدارات الأمنية لـ PHP، وتحديد إصدارات بيئة التشغيل المتأثرة، وتطبيق البناء المُصلَح المناسب، وإعادة تشغيل عمليات PHP المعنية، والتحقق من الإصدار العامل فعلياً. كما يجب أن يوضح كيف يتعامل مع فروع PHP القديمة والتطبيقات التي لا تستطيع الانتقال فوراً إلى إصدار مدعوم.
لا تقبل عبارة «خوادمنا آمنة» بديلاً عن إجابة محددة برقم الإصدار. اسأل عن فرع PHP والبناء المُرقّع اللذين يخدمان موقعك حالياً، وكيف يتعامل المزوّد مع الإصدارات الأمنية العاجلة.
2. تحديثات نواة ووردبريس مع مسار استعادة آمن
لا ينبغي تجاهل تحديثات النواة، ولكن يجب إدارتها أيضاً بطريقة تراعي التوافق. فالتحديثات التلقائية والاختبار والتراجع (Rollback) تقلل المدة التي يبقى فيها الموقع مكشوفاً أو متعطلاً. وبالنسبة لأي موقع حيوي للأعمال، تُعد النسخة الاحتياطية قبل أي تغيير كبير ومسار التراجع الواضح أمراً أساسياً.
تتضمن مجموعة الميزات الموثقة في MagicWP تحديثات تلقائية لنواة ووردبريس مع إمكانية التراجع، إلى جانب نسخ احتياطية يومية خارج الموقع واستعادة بنقرة واحدة. وتعالج هذه القدرات أجزاءً مهمة من عملية صيانة ووردبريس واستعادته. وتظل حالة ترقيع بيئة تشغيل PHP مسألة بنية تحتية منفصلة، لذا ينبغي لمالكي المواقع تأكيدها مباشرة مع مزوّد الاستضافة.
3. العزل وضوابط الأمان متعددة الطبقات
إذا تعرض موقع واحد للاختراق، يجب أن تصعّب المعمارية انتقال ذلك الاختراق إلى مواقع أخرى غير ذات صلة أو إلى أجزاء حساسة من المنصة. اسأل عن كيفية فصل بيئات العملاء وما الصلاحيات التي يمتلكها مسار الويب.
يُعد كل من WAF وفحص البرمجيات الخبيثة وشهادة SSL طبقات مفيدة، لكن أياً منها لا يغني عن الشيفرة التطبيقية الآمنة أو الترقيع السريع. وتوثّق MagicWP نهج أمان مُداراً يشمل WAF وفحص البرمجيات الخبيثة وحاويات معزولة وشهادة SSL مجانية. وهذه الضوابط تكمّل — ولا تستبدل — تحديثات PHP وووردبريس والإضافات والقوالب.
4. نسخ احتياطية قابلة للاستعادة فعلاً
لا تكون النسخة الاحتياطية مفيدة إلا إذا كانت حديثة، ومحمية من العطل نفسه الذي قد يصيب الموقع الحي، وقابلة للاستعادة ضمن نافذة تشغيلية معقولة. تأكد مما تشمله: الملفات، وقاعدة البيانات، والملفات المرفوعة، والإعدادات. واسأل عن تكرار النسخ الاحتياطي، ومدة الاحتفاظ به، وما إذا كان بالإمكان اختبار الاستعادة.
وقبل أي تحديث محفوف بالمخاطر لإضافة ما، أو تغيير في توافق PHP، أو إصدار رئيسي لووردبريس، التقط نسخة احتياطية جديدة. وبالنسبة للمواقع المهمة، اختبر الاستعادة على بيئة Staging بدلاً من افتراض أن نجاح مهمة النسخ الاحتياطي يضمن نجاح التعافي.
5. الشفافية ومسار دعم بشري
تكشف التحديثات الأمنية أحياناً عن مشكلات في التوافق. فقد تُظهر ترقية PHP أن إضافة قديمة تعتمد على سلوك مهجور؛ وقد يتعارض تحديث للنواة مع شيفرة مخصصة؛ وقد تحجب قاعدة WAF تكاملاً مشروعاً. ويوفر المزوّد الجيد معلومات كافية لتشخيص المشكلة، ومسار دعم يستطيع التمييز بين خطأ في التطبيق ومشكلة في البنية التحتية.
ابحث عن معلومات حالة واضحة، وسجلات مفيدة، وإشعارات صيانة، وطريقة لتصعيد أي مشكلة أمنية حساسة للوقت. لوحة التحكم مفيدة، لكنها لا تغني عن مشغّل يستطيع شرح ما تم ترقيعه وما يزال ضمن مسؤوليتك.
تهيئة ووردبريس للويب الوكيل (Agentic Web) في 2027
لا يقتصر تحدي الاستضافة المقبل على إبقاء البرمجيات مرقّعة. إذ يطوّر ووردبريس طرقاً أكثر معيارية تتيح للأدوات الخارجية ووكلاء الذكاء الاصطناعي اكتشاف قدرات الموقع واستدعاءها.
توفر واجهة WordPress Abilities API سجلاً مركزياً قابلاً للقراءة آلياً لما تستطيع نواة ووردبريس والإضافات والقوالب تنفيذه. ويترجم محوّل MCP (MCP Adapter) القدرات المسجلة إلى بروتوكول Model Context Protocol (MCP)، مما يمكّن عملاء الذكاء الاصطناعي المتوافقين من اكتشافها واستدعائها كأدوات أو موارد أو مطالبات. وقد صدر أول تطبيق لواجهة Abilities API مع WordPress 6.9، وتصف نسخة WordPress 7.2 بيتا توسعاً إضافياً لهذه القدرات.
يفتح ذلك إمكانات مفيدة: فقد يسترجع الوكيل معلومات محتوى، أو يعدّ مسودة، أو يشغّل فحصاً تشخيصياً للموقع، أو ينفذ سير عمل معتمداً. لكنه ينشئ أيضاً مسار وصول جديداً يحتاج إلى التأمين. فالوكيل المتصل بووردبريس ليس مجرد نافذة محادثة؛ إذ قد يتصرف بصلاحيات الحساب أو بيانات الاعتماد المستخدمة لربطه.
وتوصي إرشادات ووردبريس الخاصة بـ MCP باستخدام حسابات مستخدمين مخصصة بقدرات محدودة، والتحقق من الحد الأدنى للصلاحية المطلوبة لكل قدرة، وتفضيل القدرات للقراءة فقط لنقاط النهاية القابلة للوصول العام، وتجنب الإجراءات القوية للعملاء غير المدققين، ومراقبة الاستخدام وتسجيله. وتلك نقاط انطلاق منطقية لأي موقع إنتاجي متصل بوكلاء.
وبالنسبة لعام 2027، ينبغي لمالكي المواقع توقع أن يدعم مزوّدو الاستضافة عدة متطلبات تشغيلية:
- اتصال آمن: HTTPS صالح، وDNS موثوق، وطريقة واضحة لكشف نقطة نهاية API المقصودة فقط.
- نظافة بيانات الاعتماد: تخزين محمي، وبيانات اعتماد محددة النطاق، وإلغاء وتدوير عند إزالة وكيل أو تكامل.
- أقل امتياز: حسابات وأدوار مخصصة بدلاً من مشاركة بيانات دخول مدير كامل الصلاحيات مع وكيل.
- العزل: فصل بيئات Staging والإنتاج، دون وصول عرضي من وكلاء الاختبار إلى بيانات العملاء الحقيقية.
- القابلية للتدقيق: سجلات تُظهر أي تكامل وصل إلى أي قدرة ومتى.
- ضبط المعدل والموارد: حدود تمنع وكيلاً معطلاً أو مفرط النشاط من استنفاد عمليات PHP أو موارد الموقع الأخرى.
- الاستعادة: نسخ احتياطية حديثة وطريقة مجرّبة للتراجع عن تغييرات المحتوى أو التهيئة غير المقصودة.
هذه توصيات تشغيلية، وليست ادعاءً بأن كل مزوّد ووردبريس يوفّر بالفعل ضوابط خاصة بالوكلاء. فبروتوكول MCP وأدوات الذكاء الاصطناعي في ووردبريس تتطور باستمرار، وقد تتغير تفاصيل التنفيذ الدقيقة. تعامل مع تكامل الوكيل كتكامل API ذي امتيازات عالية: اختبره في بيئة Staging، وابدأ بالوصول للقراءة فقط، ولا توسّع الصلاحيات إلا عندما يتطلب سير العمل ذلك.
وسيحتاج المزوّد القادر على دعم الوكلاء بأمان إلى ما هو أكثر من خادم يشغّل ووردبريس فحسب. سيحتاج إلى صيانة موثوقة لبيئة التشغيل، وحماية بيانات الاعتماد، والعزل، والقابلية للمراقبة، وعمليات الاستعادة. وتُذكّرنا PHP2Shell بأن بيئة التشغيل الأساسية لا تزال حاسمة، حتى عندما تصبح واجهة التطبيق أكثر ذكاءً.
ما الذي يجب على مالكي مواقع ووردبريس فعله الآن
استخدم قائمة التحقق هذه لتحويل دروس الأمان إلى خطوات عملية:
- اطلب من مزوّد الاستضافة تأكيد بيئة تشغيل PHP. اطلب فرع PHP الدقيق والبناء المُرقّع الذي يخدم موقعك الإنتاجي. وبالنسبة لـ PHP2Shell، قارن الفروع المدعومة بالإصدارات المُصلَحة: 8.2.35 أو 8.3.36 أو 8.4.27 أو 8.5.12.
- خطّط للترحيل إذا كان فرع PHP لديك غير مدعوم. لا تفترض أن إصداراً قديماً سيتلقى إصلاحاً رسمياً. اسأل عمّا إذا كان المزوّد يوفّر إصلاحاً منقولاً عكسياً ومصاناً، أو ما إذا كان الموقع يحتاج إلى الانتقال إلى فرع مدعوم.
- حدّث نواة ووردبريس. ثبّت WordPress 7.1.4 أو أحدث إصدار أمني مستقر متاح عند تنفيذ التحديث. لا تستخدم WordPress 7.2 بيتا على موقع إنتاجي.
- راجع الإضافات والقوالب. احذف الامتدادات غير المستخدمة، وحدّث المصانة منها، واستبدل النسخ المهجورة أو غير الرسمية.
- أنشئ نسخة احتياطية قبل التغييرات المهمة. تأكد من شمول الملفات وقاعدة البيانات، ثم اختبر الاستعادة على بيئة Staging إذا كان الموقع حيوياً للأعمال.
- تحقق من حدود الأمان. اسأل عن عزل الحسابات أو الحاويات، وتغطية WAF، وفحص البرمجيات الخبيثة، وSSL، وكيفية التعامل مع النشاط المشبوه.
- وثّق المسؤول عن كل تحديث. سجّل ما إذا كان المزوّد، أو وكالتك، أو فريقك الداخلي مسؤولاً عن PHP والنواة والإضافات والقوالب والشيفرة المخصصة.
- تعامل مع تكاملات الذكاء الاصطناعي كوصول مميز الصلاحيات. استخدم بيانات اعتماد مخصصة، وأدواراً بأقل امتياز، ووصولاً للقراءة فقط أولاً، وسجلات تتيح مراجعة نشاط الوكيل.
الأسئلة الشائعة
هل تؤثر ثغرة PHP2Shell على مواقع ووردبريس؟
نعم، يمكن أن تؤثر في مواقع ووردبريس التي تعمل على إصدارات PHP مصابة، لأن ووردبريس يعتمد على PHP لتنفيذ شيفرة التطبيق. وتُعد PHP2Shell ثغرة في بيئة تشغيل PHP، وليست ثغرة في نواة ووردبريس أو إحدى إضافاته. الاستجابة الصحيحة هي التحقق من إصدار PHP على طبقة الاستضافة وتثبيت الإصدار المُصلَح المناسب. فتحديث نواة ووردبريس وحدها لا يعالج بيئة تشغيل PHP.
هل يؤدي تحديث ووردبريس إلى 7.1.4 إلى إصلاح PHP2Shell؟
لا. يعالج WordPress 7.1.4 مشكلات أمنية منفصلة خاصة بووردبريس، بما في ذلك عدة ثغرات XSS مخزّنة ونقطة ضعف في عملية ترقية النواة. بينما تتطلب PHP2Shell تحديث بيئة تشغيل PHP. ويحتاج الموقع الآمن إلى صيانة الطبقتين معاً: أحدث إصدار أمني مستقر من ووردبريس، وبناء PHP مدعوم ومُرقّع.
هل استضافة ووردبريس المُدارة أكثر أماناً دائماً من الاستضافة المشتركة؟
لا. فكلمة «مُدارة» ليست ضماناً تقنياً، ويمكن لمزوّدي الاستضافة المشتركة تشغيل منصات آمنة ومُرقّعة جيداً. قارن المسؤوليات الفعلية: ترقيع PHP، وإعادة تشغيل العمليات، والعزل، وتحديثات النواة والإضافات، والنسخ الاحتياطية، والمراقبة، والدعم عند الحوادث. تكون الاستضافة المُدارة ذات قيمة حقيقية عندما يتولى المزوّد صراحةً صيانة البنية التحتية ويستطيع إثبات كيفية تعامله مع الإصدارات الأمنية العاجلة.
هل يستطيع WAF حماية موقع ووردبريس من PHP2Shell؟
يمكن أن يساعد WAF في اكتشاف الطلبات المشبوهة أو حظرها، وهو مفيد كطبقة أمان إضافية. لكنه لا يمكن أن يحل محل التحديث الأمني لـ PHP. فقد نصّت إرشادات مشروع PHP على عدم وجود حلول تخفيف كاملة لثغرات PHP2Shell. حافظ على ترقيع بيئة التشغيل حتى عند تفعيل WAF أو أي ضوابط محيطية أخرى.
هل من الآمن استخدام WordPress 7.2 بيتا على موقع حي؟
لا. يوضح مشروع ووردبريس أن الإصدارات التجريبية مخصصة للاختبار والتطوير، لا للمواقع الإنتاجية أو الحيوية للأعمال. اختبر WordPress 7.2 على بيئة Staging أو تثبيت محلي، وتحقق من توافق الإضافات والقوالب، وانتظر الإصدار المستقر قبل ترقية أي موقع أعمال حي ما لم يكن لديك سبب اختباري مضبوط.
هل يمكن لإضافة ووردبريس أن تُدخل ثغرة XSS؟
نعم. يمكن أن تُنشئ الإضافة خطر XSS إذا قبلت مدخلات غير آمنة، أو فشلت في التحقق من القيم، أو عرضت بيانات غير موثوقة دون تهريب مناسب للسياق. يوصي ووردبريس بتنقية المدخلات، والتحقق من القيم المتوقعة، وتهريب المخرجات عند عرضها. حافظ على تحديث الإضافات، واحذف ما لم تعد بحاجة إليه، وراجع حالة صيانة الامتدادات التي تتعامل مع بيانات حساسة أو إجراءات ذات صلاحيات عالية.
ما الذي ينبغي أن أسأله لمزوّد الاستضافة بعد الكشف عن ثغرة أمنية في PHP؟
اسأل عن إصدار PHP ورقم البناء اللذين يشغّلان موقعك، وما إذا كان التصحيح الأمني المعني قد طُبّق، وما إذا أُعيد تشغيل عمليات PHP، وكيف يتحقق المزوّد من الإصلاح. اسأل أيضاً من يتولى تحديثات نواة ووردبريس والإضافات، وما إجراءات العزل والمراقبة المعمول بها، ومدى سرعة استعادة الموقع من النسخة الاحتياطية. اطلب تقسيماً واضحاً للمسؤوليات بدلاً من تطمين عام بأن المنصة آمنة.
الخاتمة
كشفت PHP2Shell حقيقة بسيطة لكنها تُغفل كثيراً: أمان ووردبريس يعتمد على ما هو أكثر من تحديثات ووردبريس. يجب ترقيع PHP على طبقة الاستضافة، وتلقي النواة لتحديثاتها الأمنية، وإبقاء الإضافات والقوالب مصانة، وتوافر ما يكفي من العزل وقدرة الاستعادة في البيئة للحد من أثر أي اختراق.
هذا هو الفارق الحقيقي الذي ينبغي البحث عنه عند مقارنة استضافة ووردبريس المُدارة والمشتركة. اختر مزوّداً يستطيع أن يشرح بدقة من يتولى صيانة كل طبقة وكيف يتم التحقق من الإصلاحات العاجلة — لا مزوّداً يعتمد على كلمة مُدارة كحجة أمنية. وإذا كنت تقيّم إحدى المنصات، فاطّلع على استضافة ووردبريس المُدارة وميزات الأمان لدى MagicWP، ثم تأكد من آلية ترقيع بيئة تشغيل PHP ومسؤوليات الدعم قبل نقل أي موقع إنتاجي.

تلقَّ أبرز ما ننشره في MagicWP عبر البريد.
ملاحظات هندسية شهرية وتحديثات المنتج ونصائح لتحسين أداء ووردبريس. بلا رسائل مزعجة، ويمكنك إلغاء الاشتراك في أي وقت.
ملاحظات هندسية شهرية وتحديثات المنتج.