
Zurück zum Blog
PHP2Shell zeigt den wahren Unterschied zwischen Managed und Shared WordPress Hosting
PHP2Shell zeigt, warum sicheres Managed WordPress Hosting auf schnelle PHP-Patches, Core-Updates, Plugin-Pflege, Isolation und Recovery angewiesen ist.
Eine WordPress-Website kann vollständig aktualisiert sein und trotzdem auf einem verwundbaren Server laufen. Dieser Unterschied ließ sich kaum noch übersehen, als PHP2Shell im Oktober 2026 zwei kritische Sicherheitslücken in der PHP-Laufzeitumgebung offenlegte. Ein Update des WordPress-Cores patcht nicht PHP selbst; die PHP-Installation des Servers muss von demjenigen aktualisiert werden, der die Hosting-Umgebung betreibt.
Genau hier wird der Unterschied zwischen Managed und Shared WordPress Hosting operativ statt bloß semantisch. Beide Modelle können sicher sein, und das Wort Managed ist keine Garantie. Entscheidend ist, ob jemand eine klare Verantwortung dafür trägt, den gesamten Stack aktuell zu halten: PHP, den Webserver, den WordPress-Core, Plugins, Themes sowie die Schutzmaßnahmen, die den Schaden im Ernstfall begrenzen.
Kurzfassung (TL;DR)
- PHP2Shell betraf PHP selbst, nicht den WordPress-Core. Ein reines WordPress-Update konnte die verwundbare PHP-Laufzeitumgebung nicht beheben.
- WordPress 7.1.4, veröffentlicht am 28. Oktober 2026, ist ein separates Sicherheitsupdate, das mehrere Probleme behebt, darunter gespeichertes XSS. Produktive Websites sollten das neueste stabile Sicherheitsrelease installieren.
- Managed Hosting ist nur dann sicherer, wenn der Anbieter Infrastruktur-Patching, Isolation, Backups, Monitoring und Wiederherstellung aktiv übernimmt. Prüfen Sie den Leistungsumfang, statt dem Etikett zu vertrauen.
- Plugins bleiben ein wesentlicher Teil der Angriffsfläche einer Website. Halten Sie sie gepflegt, entfernen Sie unnötige Erweiterungen und prüfen Sie ihre Berechtigungen.
- Während sich WordPress in Richtung MCP- und KI-Agenten-Integrationen entwickelt, muss Hosting-Sicherheit auch API-Zugangsdaten, eng begrenzte Berechtigungen, Protokollierung und ein sicheres Rollback berücksichtigen.
Was PHP2Shell über WordPress-Sicherheit offenbart hat
PHP2Shell ist der Name für zwei kritische Sicherheitslücken in PHP: CVE-2026-109618 und CVE-2026-109619. Sie wurden am 21. Oktober 2026 veröffentlicht und konnten es einem nicht authentifizierten Angreifer aus der Ferne ermöglichen, Code in betroffenen PHP-Umgebungen auszuführen. Praktisch gesehen war die verwundbare Komponente die PHP-Laufzeitumgebung, die Webanfragen verarbeitet – nicht ein bestimmtes WordPress-Plugin oder -Theme.
Diese Unterscheidung ist wichtig, weil WordPress eine auf PHP basierende Anwendung ist. Es hängt von der Laufzeitumgebung ab, kontrolliert aber nicht deren Patch-Stand. Dieselbe PHP-Installation kann WordPress zusammen mit anderen PHP-Anwendungen bedienen, und dieselbe Schwachstelle kann unterschiedliche Webserver-Konfigurationen betreffen. Das Aktualisieren eines Plugins, das Ändern eines WordPress-Passworts oder das Installieren eines neuen WordPress-Core-Releases ersetzt keine verwundbare PHP-Binärdatei.
Das PHP-Projekt hat Sicherheitsupdates für unterstützte Zweige veröffentlicht:
| PHP-Zweig | Gepatchtes Release für PHP2Shell |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
Das PHP-Team bezeichnete diese Versionen als Sicherheitsreleases und erklärte, dass es keine vollständigen Workarounds gebe: Ein Update war die einzige sichere Wahl. Ein Lebenszyklus-Detail ist dabei wichtig: PHP 8.2 erreicht am 31. Dezember 2026 das Ende seines Sicherheitssupports. Die Installation von 8.2.35 behebt zwar PHP2Shell, macht aber eine geplante Migration auf einen neueren unterstützten Zweig nicht überflüssig. Die CISA nahm beide Schwachstellen später in ihren Katalog der Known Exploited Vulnerabilities (KEV) auf. Das ist kein Grund anzunehmen, dass jede WordPress-Site kompromittiert wurde, aber ein starker Grund, die tatsächlich laufende PHP-Version auf jeder Produktiv-Website zu prüfen.
Eine weitere Komplikation besteht darin, dass PHP-Support zeitlich begrenzt ist. Ein Zweig erhält irgendwann keine Sicherheitsfixes mehr. Wenn eine Website auf einer alten PHP-Version feststeckt, weil ein Plugin oder ein individuelles Theme nicht aktualisiert wurde, ist das Problem nicht mehr nur ein verzögerter Patch. Es wird zu einem Kompatibilitäts- und Lebenszyklusrisiko, das eine geplante Migration erfordert.
Warum eine PHP-Schwachstelle in der Verantwortung des Hosters liegt
Die PHP-Laufzeitumgebung gehört zum Hosting-Stack. Der Anbieter steuert, wie PHP installiert ist, welche Versionen verfügbar sind, wie Anfragen an PHP-Worker geleitet werden und wie Updates auf Serverebene ausgerollt werden. In vielen Hosting-Umgebungen können Kunden weder die PHP-Laufzeitumgebung eigenständig ersetzen noch die zugehörigen Dienste neu starten.
Daraus ergibt sich eine klare operative Frage: Wer ist für das Einspielen eines PHP-Sicherheitsupdates verantwortlich und wie schnell geschieht das?
Auf einem selbstverwalteten oder nur leicht betreuten Server muss der Website-Betreiber oder Administrator möglicherweise selbst die betroffene Laufzeitumgebung identifizieren, Betriebssystempakete oder das Control Panel prüfen, das passende Build installieren, PHP-FPM oder den jeweiligen Dienst neu starten und die Website testen. Ein Control-Panel-Update aktualisiert nicht automatisch jede auf dem Server installierte PHP-Version. Zudem können auf einem Server verschiedenen Websites unterschiedliche PHP-Versionen zugewiesen sein – eine einzige Site zu prüfen reicht also nicht aus, um sicherzustellen, dass jede Anwendung geschützt ist.
Ein Managed Hoster sollte für diese Arbeit einen dokumentierten Prozess haben. Dieser Prozess sollte umfassen, betroffene Laufzeitumgebungen zu identifizieren, das Sicherheitsrelease des Herstellers einzuspielen, die zuständigen Worker neu zu starten, die laufende Version zu verifizieren und eventuelle Kompatibilitäts- oder Wartungsauswirkungen zu kommunizieren. Kann ein Anbieter nicht erklären, wer das übernimmt, hat das Hosting-Setup eine Lücke – unabhängig vom Namen des Tarifs.
Warum ein WordPress-Update PHP2Shell nicht behebt
WordPress-Core, PHP, Plugins, Themes und das Betriebssystem sind getrennte Software-Schichten. Sie greifen ineinander, aber jede hat ihren eigenen Release-Zyklus und ihren eigenen Patch-Prozess.
| Schicht | Beispiel für ein Sicherheitsproblem | Wer kontrolliert normalerweise das Update? |
|---|---|---|
| PHP-Laufzeitumgebung | PHP2Shell Remote Code Execution | Hosting-Anbieter oder Server-Administrator |
| WordPress-Core | Core-XSS oder Fehler bei der Rechteprüfung | Website-Betreiber, Managed-WordPress-Anbieter oder beide |
| Plugin | Verwundbares Formular, Datei-Upload oder Admin-Funktion | Website-Betreiber oder Dienstleister mit expliziter Plugin-Wartung |
| Theme | Unsichere Ausgabe oder veraltete eingebundene Bibliothek | Website-Betreiber, Entwickler oder Wartungsdienstleister |
| Server und Netzwerk | Offener Dienst, schwache Isolation oder falsch konfigurierte Firewall | Hosting-Anbieter oder Infrastruktur-Betreiber |
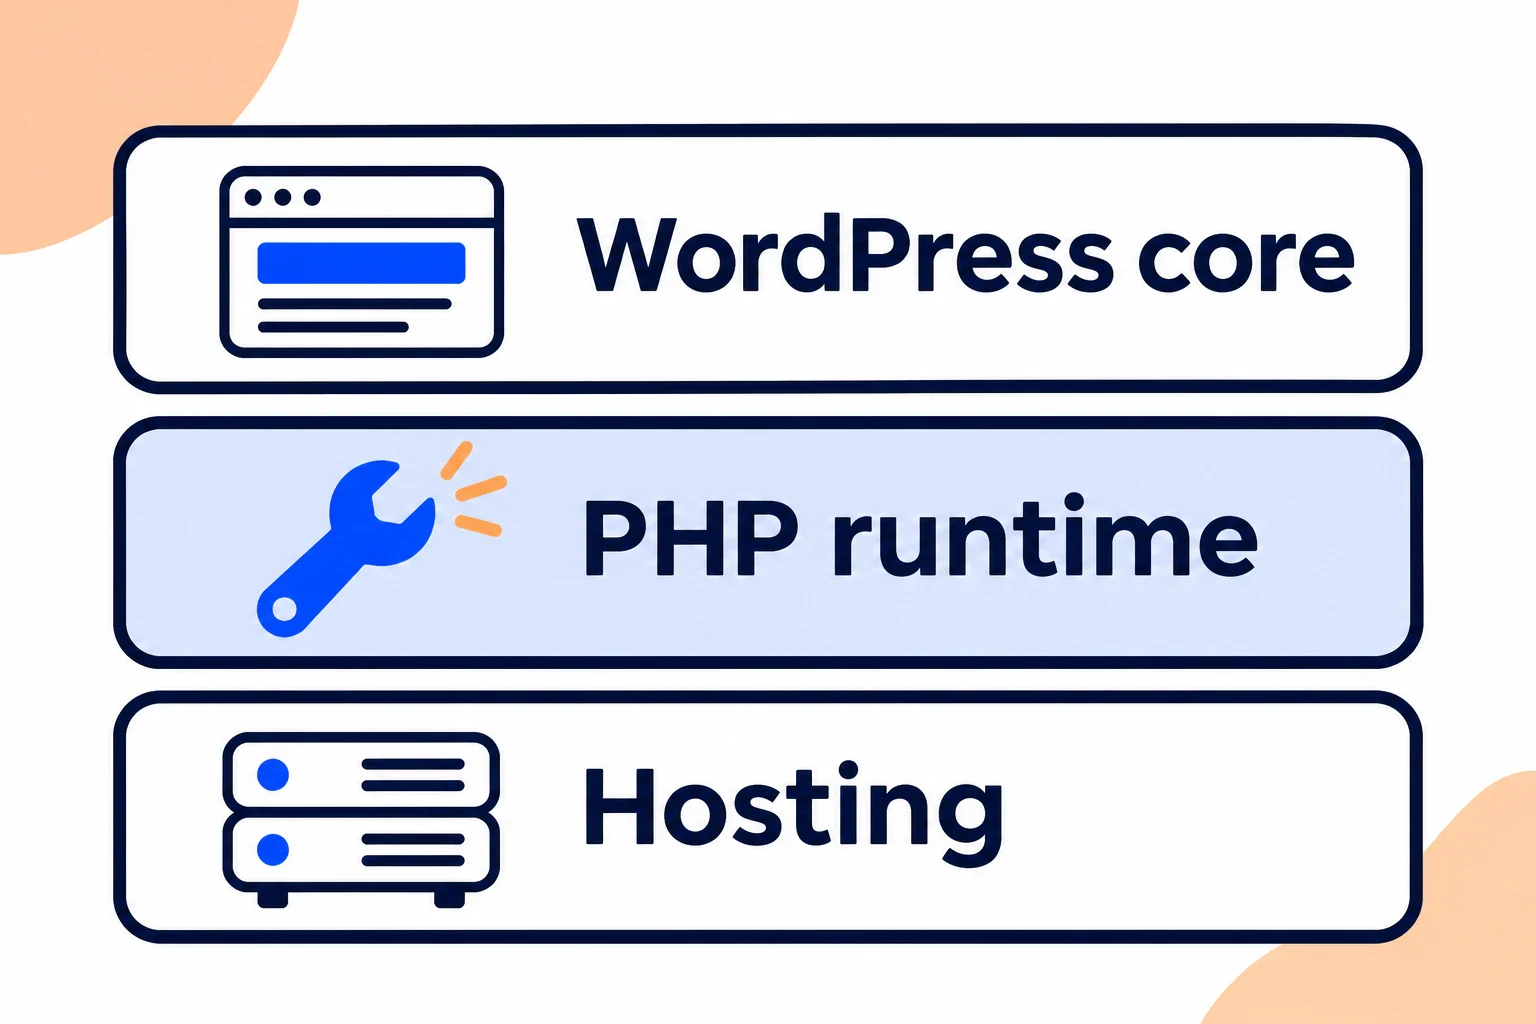
Diese Tabelle ist bewusst einfach gehalten: Verantwortlichkeiten unterscheiden sich je nach Anbieter und Tarif. Entscheidend ist, dass ein Sicherheits-Dashboard, das WordPress als aktuell anzeigt, noch lange nicht beweist, dass PHP, das Betriebssystem oder jedes Plugin gepatcht ist.
Bei einer Schwachstelle in der PHP-Laufzeitumgebung muss der Hoster das serverseitige PHP-Paket oder -Build aktualisieren. Bei einer WordPress-Core-Schwachstelle benötigt die Website das entsprechende Core-Release. Bei einer Plugin-Schwachstelle muss das betroffene Plugin aktualisiert, ersetzt oder entfernt werden. Das sind verwandte Aufgaben, aber keine austauschbaren.
Eine Web Application Firewall (WAF) kann eine zusätzliche Schutzschicht bieten, indem sie verdächtige Anfragen erkennt oder blockiert. Das ist eine sinnvolle Defense-in-Depth-Maßnahme, ersetzt aber kein Update eines verwundbaren PHP. Die Empfehlung des PHP-Teams zu PHP2Shell stellte ausdrücklich klar, dass vorübergehende Schutzmaßnahmen keine vollständigen Fixes waren.
WordPress 7.1.4: Core-Sicherheit erfordert weiterhin Aufmerksamkeit
PHP2Shell war ein Problem der PHP-Laufzeitumgebung, fiel jedoch mit einer weiteren Erinnerung zusammen, dass auch der WordPress-Core zeitnah gepflegt werden muss. WordPress 7.1.4 wurde am 28. Oktober 2026 als Sicherheitsrelease veröffentlicht. Das WordPress-Projekt empfahl Website-Betreibern, sofort zu aktualisieren.
Das Release behebt mehrere Sicherheitsprobleme, darunter:
- Eine Schwachstelle im WordPress-Upgrade-Prozess, die während des Upgrade-Zeitfensters zu Remote Code Execution führen konnte.
- Mehrere gespeicherte Cross-Site-Scripting-(XSS)-Schwachstellen in Block-Markup, der Interactivity API, Customizer-Funktionen, Benutzer-Logins und weiteren Inhalts-Schnittstellen.
- Ein Problem, durch das unveröffentlichte Customizer-Changesets für nicht authentifizierte Benutzer sichtbar werden konnten.
- Eine gespeicherte Denial-of-Service-Schwachstelle in der Interactivity API.
- Ein Problem bei der Zugriffskontrolle im Zusammenhang mit Notes.
Dies ist ein anschauliches Beispiel dafür, warum „wir haben WordPress letzten Monat aktualisiert“ keine tragfähige langfristige Sicherheitsstrategie ist. Sicherheitsreleases können zwischen geplanten Wartungsfenstern erscheinen. Eine Website braucht einen Prozess, um sie zu erkennen, einzuspielen und anschließend die Funktion der Website zu prüfen.
WordPress wies außerdem darauf hin, dass Sicherheitsfixes auf berechtigte ältere Zweige zurückportiert wurden, erinnerte aber zugleich daran, dass nur die neueste Version aktiv unterstützt wird. Backports sind wertvoll, sollten aber nicht als Grund dienen, dauerhaft auf einer älteren Version zu bleiben. Aktuell zu bleiben reduziert die Zahl der Kompatibilitäts- und Supportfragen, die sich mit der Zeit ansammeln.
Was gespeichertes XSS für eine WordPress-Website bedeutet
Cross-Site-Scripting tritt auf, wenn eine Anwendung vom Angreifer kontrollierte Inhalte im Browser eines Besuchers als ausführbares Skript interpretieren lässt. Bei einem gespeicherten XSS-Angriff wird der schädliche Inhalt abgespeichert – etwa in einem Beitrag, Kommentar, Profilfeld, einer Einstellung oder einem anderen Datenbankwert – und ausgeführt, sobald ein anderer Benutzer die betroffene Seite oder den Administrationsbereich öffnet.
Die Auswirkung hängt davon ab, wo die verwundbare Ausgabe erscheint und welche Rechte der betroffene Benutzer besitzt. Ein Skript, das im Browser eines Administrators läuft, kann Aktionen im Namen dieses Administrators ausführen oder Daten auslesen, die in diesem Kontext zugänglich sind. XSS verschafft einem Angreifer nicht automatisch Serverzugriff, kann aber zum Weg für Kontoübernahmen oder weiteren Missbrauch werden.
Die Entwickler-Richtlinien von WordPress betonen eine feste Reihenfolge, die Plugin- und Theme-Entwickler einhalten sollten:
- Sanitize (Bereinigen) von Eingaben bei der Annahme mit einer für den Datentyp passenden Funktion.
- Validate (Validieren), ob der Wert tatsächlich zulässig ist – etwa prüfen, ob eine ID eine Ganzzahl ist, statt nur eine beliebige Zeichenkette zu bereinigen.
- Escape (Maskieren) von Ausgaben genau an der Stelle des Renderings mit der zum Ausgabekontext passenden Funktion.
Bereinigen und Maskieren sind nicht austauschbar. Ein Wert, der sicher gespeichert werden konnte, ist nicht automatisch sicher für die Ausgabe in HTML, einem Attribut, einer URL oder JavaScript. Deshalb entbindet ein XSS-Fix im Core nicht davon, Drittanbieter-Plugins und eigenen Code zu prüfen.
WordPress 7.2 Beta: vorbereiten, aber keine Beta produktiv betreiben
Stand 1. November 2026 befindet sich WordPress 7.2 in der Beta-Phase. Beta 3 erschien am 28. Oktober, und der aktuelle Zeitplan sieht das finale Release für den 8. Dezember 2026 vor. Laut der Ankündigung zu WordPress 7.1.4 enthält Beta 3 alle relevanten Fixes aus diesem Sicherheitsrelease, doch das WordPress-Projekt betont weiterhin ausdrücklich, dass Beta-Software für Tests und Entwicklung gedacht ist – nicht für produktive oder geschäftskritische Websites.
Diese Warnung gilt besonders für Online-Shops, Mitgliederportale, Buchungssysteme und Unternehmenswebsites. Eine Beta-Version kann unfertiges Verhalten oder Kompatibilitätsänderungen enthalten. Nutzen Sie eine Staging-Umgebung oder eine lokale Installation zum Testen und warten Sie auf das stabile Release, bevor Sie eine Produktiv-Website aktualisieren – es sei denn, Sie haben einen konkreten Testgrund und einen Wiederherstellungsplan.
Dennoch lohnt es sich, den 7.2-Beta-Zyklus aus Sicherheits- und Betriebssicht zu verfolgen. Die Ankündigung beschreibt eine neue Secrets API, die Entwicklern einen standardisierten Weg bieten soll, Zugangsdaten wie API-Schlüssel und Authentifizierungs-Tokens zu speichern – inklusive Verschlüsselung im Ruhezustand und Rotation von Zugangsdaten. Zudem wird die Weiterentwicklung der Abilities API beschrieben, mit der WordPress Fähigkeiten konsistenter für Integrationen und Automatisierungswerkzeuge bereitstellen kann.
Diese Entwicklungen sind für die nächste Phase von WordPress relevant, ändern aber nichts an den unmittelbaren Sicherheitsprioritäten. Eine Website muss zuerst auf unterstützter, gepatchter Software laufen. Neue APIs und KI-Integrationen sollten mit begrenzten Berechtigungen getestet und nicht allein deshalb produktiv aktiviert werden, weil sie in einer Beta-Ankündigung erwähnt wurden.
Plugin-Risiko: Die Sicherheitsarbeit endet nicht beim Core
Plugins zählen zu den größten Stärken von WordPress. Gleichzeitig erhöhen sie die Menge an Code, der auf einer Website ausgeführt wird, sowie die Zahl der Personen und Organisationen, deren Sicherheitspraktiken Einfluss auf die Website haben.
Ein Plugin kann eine Schwachstelle durch unsichere Eingabeverarbeitung, fehlende Berechtigungsprüfungen, unsichere Datei-Uploads, schwache API-Authentifizierung, SQL-Injection oder veraltete eingebundene Bibliotheken einführen. Ein heute gut gepflegtes Plugin kann später riskant werden, wenn der Entwickler keine Updates mehr veröffentlicht oder aktuelle WordPress- und PHP-Versionen nicht mehr unterstützt.
Das praktische Risiko liegt nicht allein in der Anzahl installierter Plugins. Es ergibt sich aus dem Zusammenspiel von Codequalität, Update-Historie, Berechtigungen, Exponierung und geschäftlicher Bedeutung. Ein kleines Plugin für öffentliche Formulare hat ein anderes Risikoprofil als ein großes Plugin, das nur ein vertrauenswürdiger Administrator bedient. Ein Plugin mit Zugriff auf Kundendaten, Zahlungsabläufe oder Website-Konfiguration verdient deutlich mehr Prüfung als eine rein dekorative Funktion.
Nutzen Sie einen wiederholbaren Prüfprozess:
- Entfernen Sie nicht benötigte Plugins. Deaktivieren ersetzt nicht das Löschen, wenn der Code nicht mehr gebraucht wird.
- Prüfen Sie Wartungssignale. Achten Sie auf das letzte Update, Kompatibilitätsangaben, Support-Aktivität und darauf, ob das Projekt noch aktiv gepflegt wird.
- Aktualisieren Sie zeitnah. Lassen Sie bekannte Sicherheitsfixes nicht bis zum nächsten bequemen monatlichen Wartungstag liegen.
- Vermeiden Sie inoffizielle Kopien. Laden Sie Erweiterungen nur aus vertrauenswürdigen Quellen und meiden Sie modifizierte oder „nulled“ Premium-Plugins.
- Begrenzen Sie Berechtigungen. Geben Sie keinem Plugin und keiner Integration mehr Zugriff, als für die Funktion erforderlich ist.
- Testen Sie folgenreiche Updates. Nutzen Sie Staging und ein aktuelles Backup, wenn ein Update Checkout, Mitgliedschaften, Formulare, Page Builder oder andere geschäftskritische Abläufe berührt.
- Ersetzen Sie aufgegebene Software. Wird ein Plugin nicht mehr gepflegt, suchen Sie eine unterstützte Alternative oder finanzieren Sie einen sauberen Ersatz.
Ein Hosting-Anbieter kann Updates, Backups, Staging und Wiederherstellung erleichtern. Er kann jedoch nicht automatisch jedes Drittanbieter-Plugin vertrauenswürdig machen. Plugin-Auswahl und Konfiguration auf Anwendungsebene bleiben Teil Ihrer eigenen Sicherheitsverantwortung, sofern ein Wartungsvertrag dies nicht ausdrücklich einschließt.
Managed vs. Shared WordPress Hosting: Wo der echte Unterschied liegt
Shared Hosting und Managed WordPress Hosting sind keine Gegensätze in dem Sinne, dass das eine grundsätzlich unsicher und das andere grundsätzlich sicher wäre. Eine gut betriebene Shared-Plattform kann PHP-Sicherheitsupdates schnell einspielen. Eine schlecht betriebene Managed-Plattform kann Kunden ungeschützt lassen. Der entscheidende Unterschied liegt im Umfang der operativen Verantwortung und im Nachweis, dass der Anbieter diese auch einlöst.
| Sicherheitsverantwortung | Typisches Shared-Hosting-Modell | Was ein starker Managed-WordPress-Dienst bieten sollte |
|---|---|---|
| PHP-Laufzeit-Updates | Anbieter patcht gemeinsame Serverpakete, aber Tempo und Kommunikation variieren | Klare Zuständigkeit für PHP-Patching, Prüfung betroffener Versionen, Worker-Neustarts und Bestätigung |
| WordPress-Core | Oft dem Website-Betreiber oder automatischen Updates überlassen | Unterstützter Update-Prozess mit Tests oder Rollback-Optionen, wo verfügbar |
| Plugin- und Theme-Updates | Meistens Verantwortung des Website-Betreibers | Klar definierter Umfang; optionale oder enthaltene Wartung sollte ausdrücklich benannt sein |
| Website-Isolation | Hängt von Serverarchitektur und Konfiguration ab | Isolation, um die Auswirkungen einer anderen Website oder kompromittierten Anwendung zu begrenzen |
| Backups | Häufigkeit, Aufbewahrung und Wiederherstellungsprozess variieren | Regelmäßige Off-Site-Backups und ein praxisgerechter Wiederherstellungsprozess |
| Sicherheits-Monitoring | Oft auf Kontrollen auf Serverebene beschränkt | Monitoring und Sicherheitskontrollen passend zu WordPress und seiner Hosting-Umgebung |
| Wiederherstellung | Erfordert oft, dass der Kunde mehrere Schritte selbst koordiniert | Dokumentierter Support-Weg und Hilfe bei der Wiederherstellung nach fehlgeschlagenen Updates oder Vorfällen |
Der Begriff „Shared Hosting“ beschreibt, wie Serverressourcen geteilt werden; er sagt nichts darüber aus, ob der Anbieter PHP verantwortungsvoll patcht oder Konten wirksam isoliert. Ebenso kann „Managed WordPress“ alles Mögliche bedeuten – von einem Control Panel mit automatischen Core-Updates bis hin zu einem Service, der aktiv die Laufzeitumgebung pflegt und bei der Wiederherstellung einer Website hilft. Prüfen Sie den tatsächlichen Leistungsumfang.
Die beste Frage lautet nicht: „Bieten Sie Managed Hosting an?“ Sie lautet: „Wenn eine kritische PHP-Schwachstelle bekannt wird, was genau aktualisieren Sie, wie schnell und wie überprüfen Sie, dass der Fix auf meiner Website aktiv läuft?“
Fragen Sie nach, ob die Antwort jede für Ihre Website verfügbare PHP-Version abdeckt, ob PHP-Worker nach dem Patchen neu gestartet werden, ob nicht mehr unterstützte Zweige vom Anbieter gepflegte Patches erhalten oder eine Migration erfordern und ob der Anbieter Sie informiert, wenn Ihre Website Kompatibilitätsanpassungen benötigt. Wenn die Antwort nur automatische WordPress-Core-Updates beschreibt, beantwortet sie die PHP-Frage nicht.
Was ein sicherer Managed WordPress Hoster bieten sollte
Ein seriöser Managed-WordPress-Service sollte den Infrastruktur-Aufwand reduzieren, den der Website-Betreiber koordinieren muss. Das bedeutet nicht, dass jede Aufgabe automatisiert werden kann oder dass der Anbieter produktive Software heimlich und planlos ändern sollte. Es bedeutet klare Zuständigkeiten, Transparenz und einen verlässlichen Weg zur Wiederherstellung.
1. Ein dokumentierter PHP-Patch-Prozess
Der Anbieter sollte PHP-Sicherheitsreleases verfolgen, betroffene Laufzeitversionen identifizieren, das passende gepatchte Build einspielen, die zuständigen PHP-Worker neu starten und die laufende Version verifizieren. Zudem sollte er erklären, wie er mit älteren PHP-Zweigen und Anwendungen umgeht, die nicht sofort auf eine unterstützte Version wechseln können.
Geben Sie sich nicht mit „unsere Server sind sicher“ statt einer versionsgenauen Antwort zufrieden. Fragen Sie nach dem PHP-Zweig und dem gepatchten Build, die Ihre Website aktuell bedienen, und wie der Anbieter dringende Sicherheitsreleases handhabt.
2. WordPress-Core-Updates mit sicherem Wiederherstellungsweg
Core-Updates dürfen nicht ignoriert werden, sollten aber so gesteuert sein, dass Kompatibilität berücksichtigt wird. Automatische Updates, Tests und Rollbacks können die Zeit verkürzen, in der eine Website verwundbar oder gestört ist. Für eine geschäftskritische Website sind ein Backup vor jeder größeren Änderung und ein klarer Rollback-Weg unerlässlich.
Der dokumentierte Funktionsumfang von MagicWP umfasst automatische WordPress-Core-Updates mit Rollback sowie tägliche Off-Site-Backups und Ein-Klick-Wiederherstellung. Diese Funktionen decken wichtige Teile des WordPress-Wartungs- und Recovery-Prozesses ab. Der Patch-Status der PHP-Laufzeitumgebung ist eine separate Infrastrukturfrage, sodass Website-Betreiber dies weiterhin direkt mit ihrem Hosting-Anbieter abklären sollten.
3. Isolation und mehrschichtige Sicherheitskontrollen
Wird eine Website kompromittiert, sollte die Architektur es erschweren, dass sich dieser Vorfall auf unbeteiligte Websites oder sensible Teile der Plattform ausbreitet. Fragen Sie nach, wie Kundenumgebungen getrennt sind und über welche Berechtigungen der Webprozess verfügt.
Eine WAF, Malware-Scanning und SSL sind sinnvolle Schutzschichten, ersetzen aber weder sicheren Anwendungscode noch zeitnahe Patches. MagicWP dokumentiert einen Managed-Security-Ansatz mit WAF, Malware-Scanning, isolierten Containern und kostenlosem SSL. Diese Maßnahmen ergänzen – und ersetzen nicht – Updates für PHP, WordPress, Plugins und Themes.
4. Backups, die sich tatsächlich wiederherstellen lassen
Ein Backup ist nur dann nützlich, wenn es aktuell ist, vor demselben Ausfall geschützt ist wie die Live-Site und innerhalb eines realistischen Zeitfensters wiederhergestellt werden kann. Prüfen Sie, was enthalten ist: Dateien, Datenbank, Uploads und Konfiguration. Fragen Sie, wie oft Backups laufen, wie lange sie aufbewahrt werden und ob sich eine Wiederherstellung testen lässt.
Erstellen Sie vor einem riskanten Plugin-Update, einem PHP-Kompatibilitätswechsel oder einem großen WordPress-Release ein frisches Backup. Testen Sie bei wichtigen Websites die Wiederherstellung auf Staging, statt davon auszugehen, dass ein erfolgreicher Backup-Job automatisch eine erfolgreiche Recovery garantiert.
5. Transparenz und ein menschlicher Support-Weg
Sicherheitsupdates decken manchmal Kompatibilitätsprobleme auf. Ein PHP-Upgrade kann zeigen, dass ein altes Plugin auf veraltetem Verhalten beruht; ein Core-Update kann mit individuellem Code kollidieren; eine WAF-Regel kann eine legitime Integration blockieren. Ein guter Hoster liefert genügend Informationen zur Diagnose und einen Support-Weg, der einen Anwendungsfehler von einem Infrastrukturproblem unterscheiden kann.
Achten Sie auf klare Statusinformationen, brauchbare Logs, Wartungshinweise und eine Möglichkeit, dringende Sicherheitsanliegen zu eskalieren. Ein Dashboard ist hilfreich, ersetzt aber keinen Ansprechpartner, der erklären kann, was gepatcht wurde und was in Ihrer Verantwortung bleibt.
WordPress für das agentische Web 2027 vorbereiten
Die nächste Hosting-Herausforderung beschränkt sich nicht darauf, Software aktuell zu halten. WordPress entwickelt standardisiertere Wege, damit externe Tools und KI-Agenten Website-Funktionen erkennen und aufrufen können.
Die WordPress Abilities API stellt ein zentrales, maschinenlesbares Verzeichnis dessen bereit, was WordPress-Core, Plugins und Themes leisten können. Der MCP Adapter übersetzt registrierte Abilities in das Model Context Protocol (MCP), sodass kompatible KI-Clients sie als Tools, Ressourcen oder Prompts entdecken und aufrufen können. Die erste Implementierung der Abilities API erschien mit WordPress 6.9, und die WordPress 7.2 Beta beschreibt eine weitere Ausweitung dieser Möglichkeiten.
Daraus entstehen nützliche Einsatzszenarien: Ein Agent kann Inhaltsinformationen abrufen, einen Entwurf vorbereiten, eine Website-Diagnose ausführen oder einen freigegebenen Workflow abarbeiten. Gleichzeitig entsteht ein neuer Zugangsweg, der abgesichert werden muss. Ein mit WordPress verbundener Agent ist nicht bloß ein Chatfenster; er kann mit den Rechten des Kontos oder der Zugangsdaten handeln, die für die Verbindung verwendet werden.
Die offiziellen MCP-Empfehlungen von WordPress raten dazu, eigene Benutzerkonten mit begrenzten Rechten zu verwenden, für jede Ability die minimal nötige Berechtigung zu prüfen, für öffentlich erreichbare Endpunkte nur lesende Abilities zu bevorzugen, mächtige Aktionen für nicht geprüfte Clients zu vermeiden sowie die Nutzung zu überwachen und zu protokollieren. Das sind vernünftige Ausgangspunkte für jede produktive Website mit Agenten-Anbindung.
Für 2027 sollten Website-Betreiber von Hosting-Anbietern Unterstützung bei mehreren operativen Anforderungen erwarten:
- Sichere Konnektivität: gültiges HTTPS, zuverlässiges DNS und ein klarer Weg, nur den vorgesehenen API-Endpunkt freizugeben.
- Sauberes Credential-Management: geschützte Speicherung, eng begrenzte Zugangsdaten, Widerruf und Rotation beim Entfernen eines Agenten oder einer Integration.
- Least Privilege: dedizierte Konten und Rollen, statt einem Agenten volle Administrator-Zugangsdaten zu geben.
- Isolation: getrennte Staging- und Produktivumgebungen ohne versehentlichen Zugriff von Test-Agenten auf echte Kundendaten.
- Nachvollziehbarkeit (Auditability): Logs, die zeigen, welche Integration wann auf welche Fähigkeit zugegriffen hat.
- Raten- und Ressourcenbegrenzung: Limits, die verhindern, dass ein fehlerhafter oder überaktiver Agent PHP-Worker oder andere Ressourcen erschöpft.
- Wiederherstellung: aktuelle Backups und ein getesteter Weg, unbeabsichtigte Inhalts- oder Konfigurationsänderungen rückgängig zu machen.
Dies sind operative Empfehlungen und keine Behauptung, dass jeder WordPress-Hoster bereits agentenspezifische Kontrollen anbietet. MCP und das WordPress-KI-Tooling entwickeln sich weiter, und konkrete Implementierungsdetails können sich ändern. Behandeln Sie eine Agenten-Integration wie eine privilegierte API-Anbindung: Testen Sie sie im Staging, beginnen Sie mit Lesezugriff und erweitern Sie Berechtigungen nur dann, wenn der Workflow sie wirklich braucht.
Ein Hoster, der Agenten sicher unterstützen kann, braucht mehr als einen Server, auf dem zufällig WordPress läuft. Er benötigt zuverlässige Laufzeit-Wartung, Schutz von Zugangsdaten, Isolation, Observability und Wiederherstellungsprozesse. PHP2Shell erinnert daran, dass die zugrunde liegende Laufzeitumgebung weiterhin zählt – selbst dann, wenn die Anwendungsschnittstelle intelligenter wird.
Was Betreiber von WordPress-Websites jetzt tun sollten
Nutzen Sie diese Checkliste, um die Sicherheitslehren in konkrete Schritte umzusetzen:
- Lassen Sie sich die PHP-Laufzeitumgebung vom Hoster bestätigen. Fragen Sie nach dem genauen PHP-Zweig und dem gepatchten Build Ihrer Produktiv-Website. Vergleichen Sie bei PHP2Shell unterstützte Zweige mit den korrigierten Releases: 8.2.35, 8.3.36, 8.4.27 oder 8.5.12.
- Planen Sie eine Migration, falls Ihr PHP-Zweig nicht mehr unterstützt wird. Gehen Sie nicht davon aus, dass eine alte Version noch ein Upstream-Update erhält. Klären Sie, ob der Anbieter einen gepflegten Backport bereitstellt oder ob ein Wechsel auf einen unterstützten Zweig nötig ist.
- Aktualisieren Sie den WordPress-Core. Installieren Sie WordPress 7.1.4 oder ein neueres stabiles Sicherheitsrelease, das zum Zeitpunkt des Updates verfügbar ist. Setzen Sie WordPress 7.2 Beta nicht produktiv ein.
- Überprüfen Sie Plugins und Themes. Entfernen Sie ungenutzte Erweiterungen, aktualisieren Sie gepflegte und ersetzen Sie aufgegebene oder inoffizielle Kopien.
- Erstellen Sie vor größeren Änderungen ein Backup. Prüfen Sie, ob Dateien und Datenbank abgedeckt sind, und testen Sie die Wiederherstellung auf Staging, wenn die Website geschäftskritisch ist.
- Prüfen Sie Sicherheitsgrenzen. Fragen Sie nach Konto- oder Container-Isolation, WAF-Abdeckung, Malware-Scanning, SSL und dem Umgang mit verdächtigen Aktivitäten.
- Dokumentieren Sie die Zuständigkeiten für jedes Update. Halten Sie fest, ob der Hoster, Ihre Agentur oder Ihr internes Team für PHP, Core, Plugins, Themes und eigenen Code verantwortlich ist.
- Behandeln Sie KI-Integrationen als privilegierten Zugriff. Nutzen Sie dedizierte Zugangsdaten, Least-Privilege-Rollen, zunächst Lesezugriff und Logs zur Prüfung der Agenten-Aktivität.
Häufig gestellte Fragen (FAQ)
Betrifft PHP2Shell WordPress-Websites?
Ja, es kann WordPress-Websites betreffen, die auf verwundbaren PHP-Versionen laufen, da WordPress zur Ausführung von Anwendungscode auf PHP angewiesen ist. PHP2Shell ist eine Schwachstelle der PHP-Laufzeitumgebung, keine WordPress-Core- oder Plugin-Schwachstelle. Die richtige Reaktion besteht darin, die PHP-Version auf Hosting-Ebene zu prüfen und das passende gepatchte Release einzuspielen. Ein Update des WordPress-Cores allein behebt die PHP-Laufzeitumgebung nicht.
Behebt ein Update auf WordPress 7.1.4 PHP2Shell?
Nein. WordPress 7.1.4 schließt separate WordPress-Sicherheitslücken, darunter mehrere gespeicherte XSS-Schwachstellen und eine Schwachstelle im Core-Upgrade-Prozess. PHP2Shell erfordert ein Update der PHP-Laufzeitumgebung. Eine sichere Website erfordert die Pflege beider Schichten: das aktuelle stabile WordPress-Sicherheitsrelease und ein gepatchtes, unterstütztes PHP-Build.
Ist Managed WordPress Hosting immer sicherer als Shared Hosting?
Nein. „Managed“ ist keine technische Garantie, und auch Shared-Hosting-Anbieter können sichere, gut gepatchte Plattformen betreiben. Vergleichen Sie die tatsächlichen Verantwortlichkeiten: PHP-Patching, Worker-Neustarts, Isolation, Core- und Plugin-Updates, Backups, Monitoring und Support bei Vorfällen. Managed Hosting ist dann wertvoll, wenn der Anbieter klar die Verantwortung für die Infrastruktur-Wartung übernimmt und nachweisen kann, wie er dringende Sicherheitsupdates umsetzt.
Kann eine WAF eine WordPress-Website vor PHP2Shell schützen?
Eine WAF kann helfen, verdächtige Anfragen zu erkennen oder zu blockieren, und ist als zusätzliche Schutzschicht sinnvoll. Sie ersetzt jedoch kein PHP-Sicherheitsupdate. Die Hinweise des PHP-Projekts erklärten ausdrücklich, dass es keine vollständigen Workarounds für die PHP2Shell-Schwachstellen gab. Halten Sie die Laufzeitumgebung auch dann gepatcht, wenn eine WAF oder andere Perimeter-Kontrollen aktiv sind.
Ist WordPress 7.2 Beta für den Einsatz auf einer Live-Website sicher?
Nein. Das WordPress-Projekt weist darauf hin, dass Beta-Releases für Tests und Entwicklung gedacht sind, nicht für produktive oder geschäftskritische Websites. Testen Sie WordPress 7.2 auf einer Staging- oder lokalen Installation, prüfen Sie die Kompatibilität von Plugins und Themes und warten Sie auf das stabile Release, bevor Sie eine geschäftliche Live-Site aktualisieren – es sei denn, Sie führen einen kontrollierten Test durch.
Kann ein WordPress-Plugin eine XSS-Schwachstelle verursachen?
Ja. Ein Plugin kann ein XSS-Risiko erzeugen, wenn es unsichere Eingaben annimmt, Werte nicht validiert oder nicht vertrauenswürdige Daten ohne kontextgerechtes Escaping ausgibt. WordPress empfiehlt, Eingaben zu bereinigen, erwartete Werte zu validieren und Ausgaben beim Rendern zu maskieren. Halten Sie Plugins aktuell, entfernen Sie nicht mehr benötigte Erweiterungen und prüfen Sie den Wartungsstatus von Plugins, die sensible Daten oder privilegierte Aktionen verarbeiten.
Was sollte ich meinen Hosting-Anbieter nach der Bekanntgabe einer PHP-Sicherheitslücke fragen?
Fragen Sie, welche PHP-Version und welches Build Ihre Website bedienen, ob der entsprechende Sicherheitspatch eingespielt wurde, ob PHP-Worker neu gestartet wurden und wie der Anbieter den Fix überprüft. Fragen Sie außerdem, wer WordPress-Core- und Plugin-Updates übernimmt, welche Isolations- und Monitoring-Maßnahmen aktiv sind und wie schnell die Website aus einem Backup wiederhergestellt werden kann. Verlangen Sie eine klare Aufteilung der Verantwortlichkeiten statt einer pauschalen Zusicherung, die Plattform sei sicher.
Fazit
PHP2Shell hat eine einfache, aber oft übersehene Tatsache offengelegt: WordPress-Sicherheit hängt von mehr ab als von WordPress-Updates. PHP muss auf Hosting-Ebene gepatcht werden, der Core muss seine Sicherheitsupdates erhalten, Plugins und Themes müssen gepflegt bleiben und die Umgebung braucht ausreichend Isolation und Wiederherstellungsfähigkeit, um die Folgen einer Kompromittierung zu begrenzen.
Genau das ist der echte Unterschied beim Vergleich zwischen Managed und Shared WordPress Hosting. Wählen Sie einen Anbieter, der exakt erklären kann, wer jede Schicht wartet und wie dringende Fixes verifiziert werden – keinen, der sich auf das Wort Managed als Sicherheitsargument verlässt. Wenn Sie eine Plattform bewerten, prüfen Sie MagicWPs Managed WordPress Hosting und die Sicherheitsfunktionen und klären Sie vor dem Umzug einer Produktiv-Website den Prozess für PHP-Laufzeit-Patches sowie die Support-Zuständigkeiten.

Das Beste von MagicWP direkt in Ihr Postfach.
Monatliche technische Einblicke, Produktupdates und Tipps zur WordPress-Performance. Kein Spam, jederzeit abbestellbar.
Monatliche technische Einblicke und Produktupdates.