
Volver al blog
PHP2Shell expuso la diferencia real entre el hosting WordPress gestionado y el compartido
PHP2Shell muestra por qué la seguridad del hosting WordPress gestionado depende de parches PHP rápidos, núcleo, plugins, aislamiento y recuperación.
Un sitio WordPress puede estar completamente actualizado y seguir funcionando en un servidor vulnerable. Esa distinción se volvió difícil de ignorar cuando PHP2Shell expuso dos vulnerabilidades críticas en el entorno de ejecución de PHP en octubre de 2026. Actualizar el núcleo de WordPress no parchea PHP; la instalación de PHP del servidor debe actualizarla quien opera el entorno de hosting.
Ahí es donde la diferencia entre el hosting WordPress gestionado y el hosting compartido se vuelve operativa, y no meramente semántica. Ambos modelos pueden ser seguros, y la palabra gestionado no es una garantía. Lo que importa es si alguien asume una responsabilidad clara para mantener toda la pila al día: PHP, el servidor web, el núcleo de WordPress, los plugins, los temas y los controles que limitan el daño cuando algo falla.
Resumen (TL;DR)
- PHP2Shell afectó a PHP en sí, no al núcleo de WordPress. Una actualización de WordPress por sí sola no podía corregir el entorno de ejecución PHP vulnerable.
- WordPress 7.1.4, publicado el 28 de octubre de 2026, es una actualización de seguridad independiente que corrige varios fallos, incluido XSS almacenado. Los sitios en producción deben instalar la última versión de seguridad estable.
- El hosting gestionado solo es más seguro cuando el proveedor se responsabiliza activamente de los parches de infraestructura, el aislamiento, las copias de seguridad, la monitorización y la recuperación. Confirme qué incluye en lugar de fiarse de la etiqueta.
- Los plugins siguen siendo una parte importante de la superficie de ataque del sitio. Manténgalos actualizados, elimine las extensiones innecesarias y revise los permisos que reciben.
- A medida que WordPress avanza hacia MCP y las integraciones con agentes de IA, la seguridad del hosting también debe contemplar credenciales API, permisos limitados, registros de auditoría y reversión segura.
Qué reveló PHP2Shell sobre la seguridad de WordPress
PHP2Shell es el nombre utilizado para dos vulnerabilidades críticas en PHP: CVE-2026-109618 y CVE-2026-109619. Se divulgaron el 21 de octubre de 2026 y podían permitir que un atacante remoto no autenticado ejecutara código en entornos PHP afectados. En la práctica, el componente vulnerable era el entorno de ejecución de PHP que procesa las peticiones web, no un plugin ni un tema concreto de WordPress.
Esta distinción importa porque WordPress es una aplicación construida sobre PHP. Depende del entorno de ejecución, pero no controla su nivel de parches. La misma instalación de PHP puede dar servicio a WordPress junto con otras aplicaciones PHP, y la misma vulnerabilidad puede afectar a distintas configuraciones de servidor web. Actualizar un plugin, cambiar una contraseña de WordPress o instalar una nueva versión del núcleo de WordPress no sustituye un binario de PHP vulnerable.
El proyecto PHP publicó actualizaciones de seguridad para las ramas con soporte:
| Rama de PHP | Versión corregida para PHP2Shell |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
El equipo de PHP describió estas versiones como lanzamientos de seguridad e indicó que no existían mitigaciones completas: actualizar era la única opción segura. Un detalle del ciclo de vida es relevante: PHP 8.2 alcanzará el fin del soporte de seguridad el 31 de diciembre de 2026, por lo que instalar la 8.2.35 corrige PHP2Shell, pero no elimina la necesidad de planificar el paso a una rama más reciente con soporte. Posteriormente, la CISA añadió ambas vulnerabilidades a su catálogo de vulnerabilidades explotadas conocidas (Known Exploited Vulnerabilities). Esto no es motivo para asumir que todos los sitios WordPress fueron comprometidos, pero sí una razón sólida para verificar la versión real de PHP que ejecuta cada sitio en producción.
Otra complicación es que el soporte de PHP tiene una duración limitada. Toda rama acaba dejando de recibir correcciones de seguridad. Si un sitio queda anclado a una versión antigua de PHP porque un plugin o un tema a medida no se ha actualizado, el problema deja de ser solo un parche retrasado: se convierte en un riesgo de compatibilidad y ciclo de vida que requiere una migración planificada.
Por qué una vulnerabilidad de PHP es responsabilidad del hosting
El entorno de ejecución de PHP forma parte de la pila de alojamiento. El proveedor controla cómo se instala PHP, qué versiones hay disponibles, cómo se enrutan las peticiones hacia los workers de PHP y cómo se despliegan las actualizaciones a nivel de servidor. En muchos entornos de hosting, los clientes no pueden reemplazar de forma independiente el binario de PHP ni reiniciar los servicios correspondientes.
Eso plantea una pregunta operativa directa: ¿quién responde por aplicar una actualización de seguridad de PHP y con qué rapidez lo hace?
En un servidor autogestionado o con gestión básica, el propietario o administrador del sitio puede tener que identificar el entorno afectado, revisar los paquetes del sistema operativo o el panel de control, instalar la compilación correcta, reiniciar PHP-FPM o el servicio correspondiente y probar el sitio. Actualizar un panel de control no siempre actualiza todas las versiones de PHP instaladas en la máquina. Un servidor también puede tener asignadas versiones distintas de PHP a diferentes sitios, por lo que comprobar un solo sitio no basta para asegurar que todas las aplicaciones estén protegidas.
Un proveedor de hosting gestionado debe contar con un proceso documentado para esta tarea. Ese proceso debe incluir la identificación de los entornos afectados, la aplicación de la versión de seguridad del fabricante, el reinicio de los workers correspondientes, la verificación de la versión en ejecución y la comunicación de cualquier impacto en compatibilidad o mantenimiento. Si el proveedor no puede explicar quién realiza esto, el servicio de hosting tiene una carencia, al margen del nombre del plan.
Por qué actualizar WordPress no corrige PHP2Shell
El núcleo de WordPress, PHP, los plugins, los temas y el sistema operativo son capas de software independientes. Interactúan entre sí, pero cada una tiene su propio ciclo de lanzamientos y su propio proceso de parcheo.
| Capa | Ejemplo de problema de seguridad | ¿Quién controla normalmente la actualización? |
|---|---|---|
| Entorno de ejecución PHP | Ejecución remota de código PHP2Shell | Proveedor de hosting o administrador del servidor |
| Núcleo de WordPress | XSS en el núcleo o fallo de gestión de privilegios | Propietario del sitio, proveedor de WordPress gestionado o ambos |
| Plugin | Gestor de formularios, subida de archivos o función de administración vulnerable | Propietario del sitio o proveedor cuyo alcance incluya explícitamente el mantenimiento de plugins |
| Tema | Salida insegura o biblioteca incluida desactualizada | Propietario del sitio, desarrollador o proveedor de mantenimiento |
| Servidor y red | Servicio expuesto, aislamiento débil o firewall mal configurado | Proveedor de hosting u operador de infraestructura |
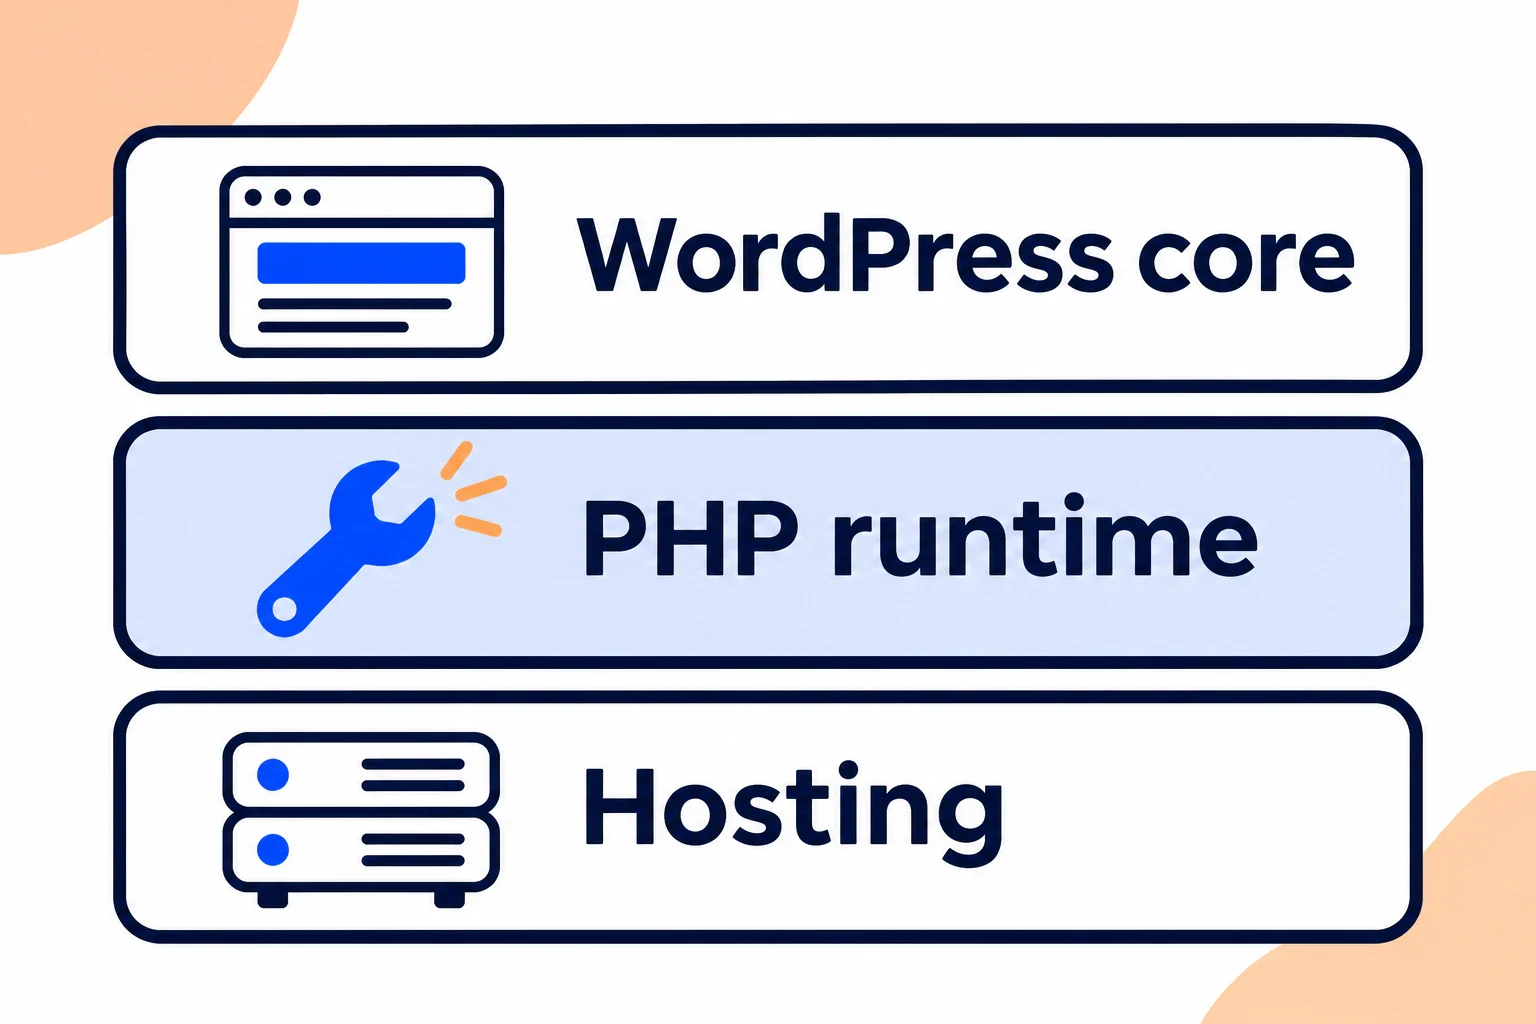
La tabla es intencionadamente sencilla: las responsabilidades varían según los proveedores y los planes. Lo importante es que un panel de seguridad que muestre WordPress al día no demuestra que PHP, el sistema operativo o todos los plugins estén parcheados.
Ante una vulnerabilidad del entorno PHP, el proveedor debe actualizar el paquete o compilación de PHP en el servidor. Ante una vulnerabilidad del núcleo de WordPress, el sitio necesita la versión correspondiente del núcleo. Ante una vulnerabilidad de un plugin, el plugin afectado necesita su propia actualización, sustitución o eliminación. Son tareas relacionadas, no intercambiables.
Un firewall de aplicaciones web (WAF) puede aportar una capa adicional detectando o bloqueando peticiones sospechosas. Es una defensa en profundidad útil, pero no sustituye la actualización de un PHP vulnerable. La guía del equipo de PHP sobre PHP2Shell dejó claro que las mitigaciones temporales no eran soluciones completas.
WordPress 7.1.4: la seguridad del núcleo sigue requiriendo atención
PHP2Shell fue un problema del entorno de ejecución de PHP, pero llegó junto a otro recordatorio de que el núcleo de WordPress también requiere mantenimiento rápido. WordPress 7.1.4 se publicó el 28 de octubre de 2026 como actualización de seguridad. El proyecto WordPress recomendó a los propietarios de sitios actualizar de inmediato.
La versión corrige varios problemas de seguridad, entre ellos:
- Una debilidad en el proceso de actualización de WordPress que podía derivar en ejecución remota de código durante la ventana de actualización.
- Varias vulnerabilidades de cross-site scripting (XSS) almacenado que afectaban al marcado de bloques, la Interactivity API, funciones del Personalizador (Customizer), inicios de sesión de usuarios y otras interfaces de contenido.
- Un problema que podía exponer conjuntos de cambios (changesets) no publicados del Personalizador a usuarios no autenticados.
- Un fallo de denegación de servicio almacenada en la Interactivity API.
- Un problema de control de acceso relacionado con Notes.
Este es un buen ejemplo de por qué «actualizamos WordPress el mes pasado» no es una política de seguridad válida a largo plazo. Las versiones de seguridad pueden llegar entre ventanas de mantenimiento planificadas. Un sitio necesita un proceso para identificarlas, aplicarlas y comprobar después que sigue funcionando.
WordPress también señaló que las correcciones de seguridad se estaban retroportando a ramas anteriores elegibles, al tiempo que recordó que solo la versión más reciente cuenta con soporte activo. Los retroportes son valiosos, pero no deben tomarse como excusa para permanecer indefinidamente en una versión antigua. Mantenerse al día reduce la acumulación de dudas de compatibilidad y soporte con el tiempo.
Qué significa un XSS almacenado para un sitio WordPress
El cross-site scripting ocurre cuando una aplicación permite que contenido controlado por un atacante se interprete como un script ejecutable en el navegador de un visitante. En un ataque de XSS almacenado, el contenido malicioso se guarda —por ejemplo, en una entrada, un comentario, un campo de perfil, un ajuste u otro valor respaldado por base de datos— y se ejecuta cuando otro usuario visualiza la página o la pantalla de administración afectada.
El impacto depende de dónde aparezca la salida vulnerable y de qué privilegios tenga el usuario afectado. Un script que se ejecute en el navegador de un administrador puede realizar acciones disponibles para ese administrador o exponer datos accesibles en ese contexto. Un XSS no implica automáticamente acceso al servidor, pero puede convertirse en una vía para comprometer cuentas o cometer otros abusos.
La guía para desarrolladores de WordPress enfatiza una secuencia que los creadores de plugins y temas deben seguir:
- Sanear (Sanitize) la entrada al recibirla, utilizando una función adecuada al tipo de dato.
- Validar (Validate) que el valor esté realmente permitido —por ejemplo, confirmar que un identificador es un número entero en lugar de limitarse a limpiar una cadena arbitraria.
- Escapar (Escape) la salida en el punto en que se renderiza, utilizando la función adecuada al contexto de salida.
Sanear y escapar no son intercambiables. Un valor que era seguro almacenar no es necesariamente seguro para imprimir en HTML, un atributo, una URL o JavaScript. Por eso una corrección de XSS en el núcleo no elimina la necesidad de revisar los plugins de terceros y el código propio.
WordPress 7.2 beta: prepárese, pero no ejecute software beta en producción
A 1 de noviembre de 2026, WordPress 7.2 se encuentra en su ciclo beta. La Beta 3 se publicó el 28 de octubre y el calendario actual prevé la versión final para el 8 de diciembre de 2026. El anuncio de WordPress 7.1.4 indica que la Beta 3 incluye todas las correcciones aplicables de esa versión de seguridad, pero el proyecto WordPress sigue indicando explícitamente que el software beta es para pruebas y desarrollo, no para sitios en producción o críticos para el negocio.
Esta advertencia resulta especialmente relevante para tiendas, sitios de membresía, sistemas de reservas y webs corporativas. Una versión beta puede contener comportamientos inacabados o cambios de compatibilidad. Utilice un entorno de staging o local para probarla y espere a la versión estable antes de actualizar un sitio en producción, salvo que tenga un motivo concreto de prueba y un plan de recuperación.
Aun así, conviene seguir el ciclo beta de 7.2 desde el punto de vista de la seguridad y las operaciones. El anuncio describe una nueva Secrets API pensada para ofrecer a los desarrolladores una forma estandarizada de almacenar credenciales como claves API y tokens de autenticación, con soporte para cifrado en reposo y rotación de credenciales. También detalla el avance de la Abilities API, que aporta a WordPress una vía más coherente para exponer capacidades a integraciones y herramientas de automatización.
Estos avances son relevantes para la siguiente etapa de WordPress, pero no cambian las prioridades inmediatas de seguridad. Un sitio debe ejecutar primero software compatible y parcheado. Las nuevas API e integraciones de IA deben probarse con permisos limitados y no activarse en producción simplemente porque aparezcan en el anuncio de una beta.
Riesgo en plugins: el trabajo de seguridad no termina en el núcleo
Los plugins son una de las mayores fortalezas de WordPress. También amplían la cantidad de código que se ejecuta en un sitio y el número de personas y organizaciones cuyas prácticas de seguridad influyen en él.
Un plugin puede introducir una vulnerabilidad mediante un manejo inseguro de entradas, comprobaciones de autorización ausentes, subidas de archivos inseguras, autenticación API débil, inyección SQL o bibliotecas integradas desactualizadas. Un plugin bien mantenido hoy puede volverse arriesgado más adelante si su desarrollador deja de publicar actualizaciones o deja de dar soporte a las versiones actuales de WordPress y PHP.
El riesgo práctico no es simplemente la cantidad de plugins instalados. Es la combinación de calidad del código, historial de actualizaciones, permisos, exposición e importancia para el negocio. Un plugin pequeño que acepta envíos de formularios públicos puede tener un perfil de riesgo distinto al de un plugin grande que solo puede usar un administrador de confianza. Un plugin con acceso a registros de clientes, flujos de pago o configuración del sitio merece más escrutinio que una función decorativa.
Aplique un proceso de revisión repetible:
- Elimine los plugins que no necesite. Desactivar no sustituye a eliminar cuando el código ya no se utiliza.
- Compruebe las señales de mantenimiento. Revise la última actualización, la información de compatibilidad, la actividad de soporte y si el desarrollador sigue manteniendo el proyecto.
- Actualice con rapidez. No deje correcciones de seguridad conocidas esperando a un cómodo día mensual de mantenimiento.
- Evite copias no oficiales. Descargue extensiones de fuentes de confianza y evite plugins premium modificados o «nulled».
- Limite los privilegios. No conceda a un plugin o integración más acceso del que su función requiere.
- Pruebe las actualizaciones de alto impacto. Use staging y una copia de seguridad reciente cuando una actualización afecte al pago, membresías, formularios, maquetación o cualquier comportamiento crítico del negocio.
- Sustituya el software abandonado. Si un plugin ya no se mantiene, busque una alternativa con soporte o financie un reemplazo adecuado.
Un proveedor de hosting puede facilitar las actualizaciones, las copias de seguridad, el staging y la recuperación. No puede hacer automáticamente fiable cualquier plugin de terceros. La selección de plugins y la configuración a nivel de aplicación siguen formando parte de la responsabilidad de seguridad del sitio, salvo que un acuerdo de mantenimiento las incluya de forma explícita.
Hosting WordPress gestionado frente a compartido: dónde está la diferencia real
El hosting compartido y el hosting WordPress gestionado no son opuestos en el sentido de que uno sea intrínsecamente inseguro y el otro intrínsecamente seguro. Una plataforma compartida bien operada puede aplicar actualizaciones de seguridad de PHP con rapidez. Una plataforma gestionada mal operada puede dejar expuestos a los clientes. La diferencia que debe buscar es el alcance de la responsabilidad operativa y la evidencia de que el proveedor cumple con ella.
| Responsabilidad de seguridad | Configuración habitual en hosting compartido | Qué debe ofrecer un buen servicio WordPress gestionado |
|---|---|---|
| Actualizaciones del entorno PHP | El proveedor parchea los paquetes compartidos del servidor, pero los tiempos y la comunicación pueden variar | Titularidad clara sobre el parcheo de PHP, comprobación de versiones afectadas, reinicio de workers y confirmación |
| Núcleo de WordPress | A menudo queda en manos del propietario del sitio o de las actualizaciones automáticas | Proceso de actualización respaldado, con pruebas u opciones de reversión cuando estén disponibles |
| Actualizaciones de plugins y temas | Normalmente responsabilidad del propietario del sitio | Alcance claramente definido; el mantenimiento opcional o incluido debe ser explícito |
| Aislamiento del sitio | Depende de la arquitectura y configuración del servidor | Aislamiento diseñado para limitar el impacto de otro sitio o aplicación comprometida |
| Copias de seguridad | La frecuencia, retención y proceso de restauración varían | Copias de seguridad externas periódicas y un proceso práctico de restauración |
| Monitorización de seguridad | Puede limitarse a controles a nivel de servidor | Monitorización y controles de seguridad relevantes para WordPress y su entorno de hosting |
| Recuperación | Suele requerir que el cliente coordine varias tareas | Ruta de soporte documentada y ayuda para restablecer el servicio tras una actualización fallida o incidente |
La expresión «hosting compartido» describe cómo se comparten los recursos del servidor; no indica si el proveedor parchea PHP con rigor ni si aísla las cuentas de forma eficaz. Del mismo modo, «WordPress gestionado» puede significar cualquier cosa, desde un panel de control con actualizaciones automáticas del núcleo hasta un servicio que mantiene activamente el entorno de ejecución y ayuda a recuperar un sitio. Lea el alcance real del servicio.
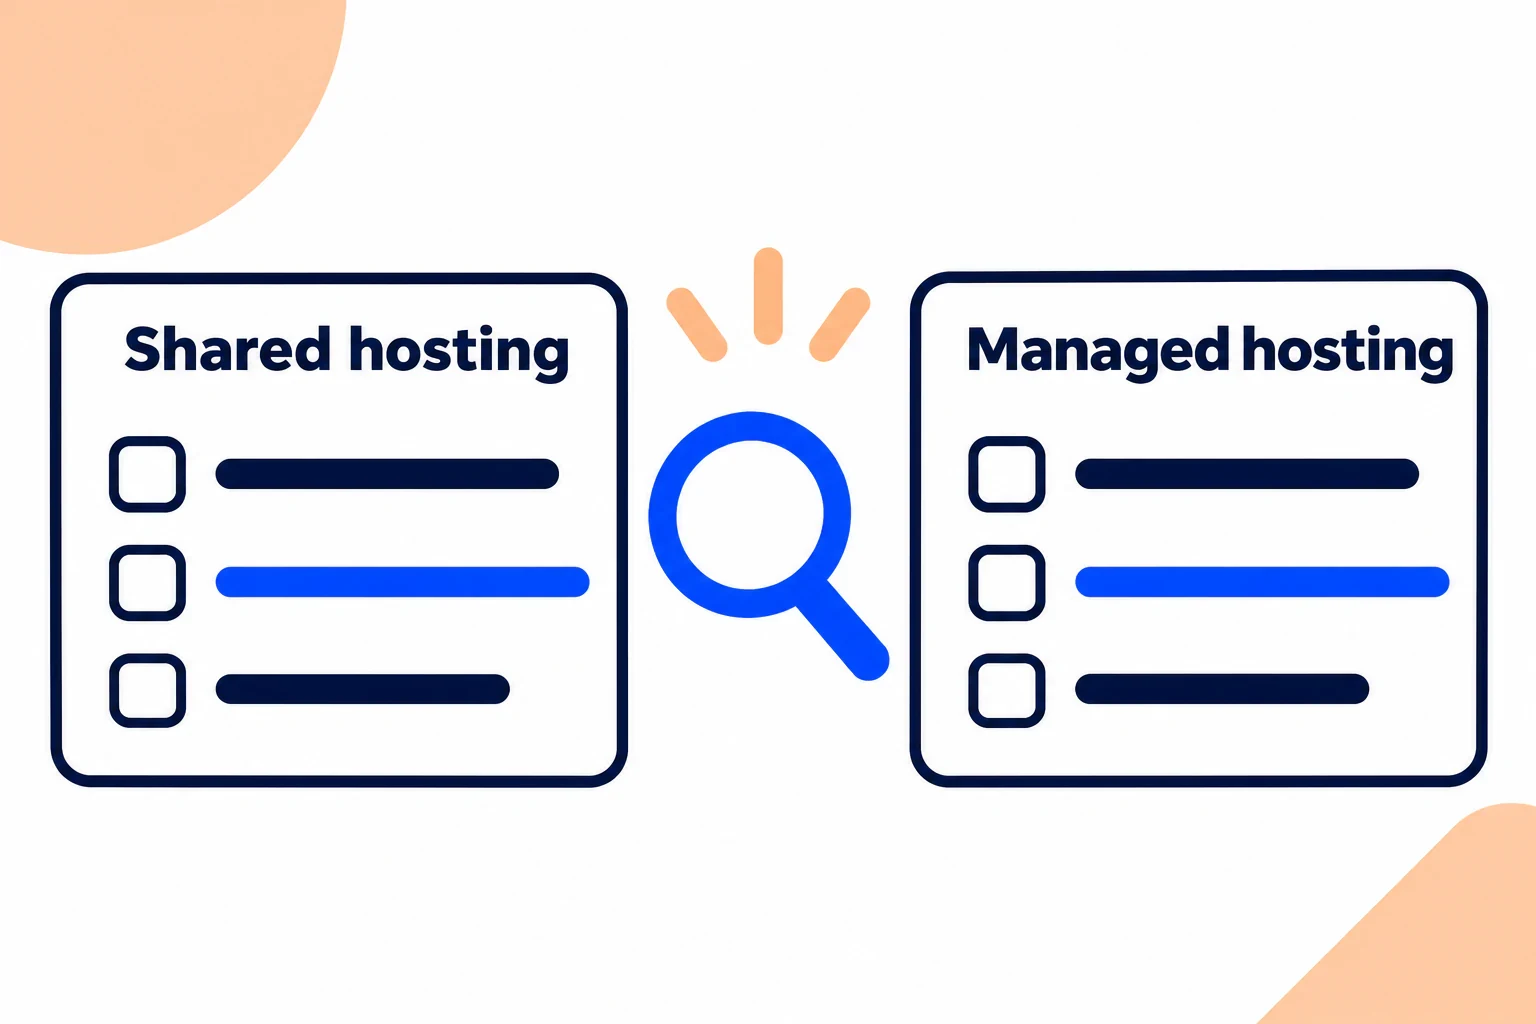
La mejor pregunta no es «¿Ofrecen hosting gestionado?». Es: «Cuando se anuncia una vulnerabilidad crítica de PHP, ¿qué actualizan exactamente, en cuánto tiempo y cómo verifican que la corrección está funcionando en mi sitio?»
Pregunte si la respuesta cubre todas las versiones de PHP disponibles para su sitio, si los workers de PHP se reinician tras parchear, si las ramas sin soporte reciben correcciones mantenidas por el proveedor o requieren migración, y si el proveedor le avisará cuando su sitio necesite trabajo de compatibilidad. Si la respuesta solo describe actualizaciones automáticas del núcleo de WordPress, no responde a la pregunta sobre PHP.
Qué debe ofrecer un hosting WordPress gestionado seguro
Un servicio WordPress gestionado serio debe reducir la carga de infraestructura que el propietario del sitio tiene que coordinar. Eso no significa que toda tarea pueda automatizarse ni que el proveedor deba cambiar software en producción en silencio y sin un plan. Significa que debe haber titularidad clara, visibilidad y una vía para recuperarse.
1. Un proceso documentado de parcheo de PHP
El proveedor debe hacer seguimiento de los lanzamientos de seguridad de PHP, identificar las versiones afectadas, aplicar la compilación corregida adecuada, reiniciar los workers de PHP pertinentes y verificar la versión en ejecución. También debe explicar cómo gestiona las ramas heredadas de PHP y las aplicaciones que no pueden pasar de inmediato a una versión compatible.
No acepte «nuestros servidores son seguros» en lugar de una respuesta específica sobre versiones. Pregunte qué rama de PHP y qué compilación parcheada están sirviendo actualmente su sitio, y cómo gestiona el proveedor los lanzamientos de seguridad urgentes.
2. Actualizaciones del núcleo de WordPress con una ruta segura de recuperación
Las actualizaciones del núcleo no deben ignorarse, pero también deben gestionarse teniendo en cuenta la compatibilidad. Las actualizaciones automáticas, las pruebas y la reversión (rollback) pueden reducir el tiempo que un sitio pasa expuesto o caído. Para un sitio crítico para el negocio, una copia de seguridad antes de un cambio importante y una ruta clara de reversión son esenciales.
El conjunto documentado de funciones de MagicWP incluye actualizaciones automáticas del núcleo de WordPress con reversión, junto con copias de seguridad externas diarias y restauración en un clic. Estas capacidades cubren partes importantes del proceso de mantenimiento y recuperación de WordPress. El estado de los parches del entorno de ejecución de PHP es una cuestión independiente de infraestructura, por lo que los propietarios de sitios deben seguir confirmándolo directamente con su proveedor de hosting.
3. Aislamiento y controles de seguridad por capas
Si un sitio resulta comprometido, la arquitectura debe dificultar que ese compromiso se propague a sitios no relacionados o a partes sensibles de la plataforma. Pregunte cómo están separados los entornos de los clientes y qué permisos tiene el proceso web.
Un WAF, el análisis de malware y el SSL son capas útiles, pero ninguna sustituye a un código de aplicación seguro ni a los parches rápidos. MagicWP documenta un enfoque de seguridad gestionada que incluye WAF, análisis de malware, contenedores aislados y SSL gratuito. Estos controles complementan —no sustituyen— las actualizaciones de PHP, WordPress, plugins y temas.
4. Copias de seguridad que realmente puedan restaurarse
Una copia de seguridad solo es útil si es reciente, está protegida frente al mismo fallo que afecta al sitio en producción y puede restaurarse en una ventana operativa razonable. Confirme qué incluye: archivos, base de datos, archivos subidos y configuración. Pregunte con qué frecuencia se ejecutan, cuánto tiempo se conservan y si se puede probar la restauración.
Antes de una actualización arriesgada de un plugin, un cambio de compatibilidad de PHP o una versión principal de WordPress, realice una copia de seguridad reciente. En sitios importantes, pruebe la restauración en staging en lugar de asumir que una tarea de copia completada garantiza una recuperación exitosa.
5. Visibilidad y una vía de soporte humano
Las actualizaciones de seguridad a veces dejan al descubierto problemas de compatibilidad. Una actualización de PHP puede revelar que un plugin antiguo depende de un comportamiento obsoleto; una actualización del núcleo puede entrar en conflicto con código personalizado; una regla de WAF puede bloquear una integración legítima. Un buen proveedor ofrece información suficiente para diagnosticar el fallo y un canal de soporte capaz de distinguir un error de la aplicación de un problema de infraestructura.
Busque información de estado clara, registros útiles, avisos de mantenimiento y una forma de escalar una incidencia de seguridad urgente. Un panel de control ayuda, pero no sustituye a un operador que pueda explicar qué se ha parcheado y qué sigue siendo responsabilidad suya.
Preparar WordPress para la web agéntica en 2027
El próximo reto del hosting no se limita a mantener el software parcheado. WordPress está desarrollando formas más estandarizadas para que herramientas externas y agentes de IA descubran e invoquen las capacidades de un sitio.
La WordPress Abilities API ofrece un registro central legible por máquina de lo que el núcleo de WordPress, los plugins y los temas pueden hacer. El adaptador MCP (MCP Adapter) traduce las capacidades registradas al protocolo Model Context Protocol (MCP), permitiendo que los clientes de IA compatibles las descubran y llamen como herramientas, recursos o prompts. La primera implementación de la Abilities API llegó con WordPress 6.9, y la beta de WordPress 7.2 describe una mayor ampliación de estas capacidades.
Esto abre posibilidades útiles: un agente puede consultar información de contenido, preparar un borrador, ejecutar un diagnóstico del sitio o completar un flujo aprobado. También crea una nueva vía de acceso que debe asegurarse. Un agente conectado a WordPress no es solo una ventana de chat; puede actuar con los permisos de la cuenta o las credenciales utilizadas para conectarlo.
La propia guía de MCP de WordPress recomienda usar usuarios dedicados con capacidades limitadas, comprobar el permiso mínimo requerido para cada capacidad, preferir capacidades de solo lectura en endpoints accesibles públicamente, evitar acciones potentes para clientes no auditados y supervisar y registrar el uso. Son puntos de partida sensatos para cualquier sitio en producción conectado a agentes.
De cara a 2027, los propietarios de sitios deberían esperar que los proveedores de hosting respalden varios requisitos operativos:
- Conectividad segura: HTTPS válido, DNS fiable y una forma clara de exponer únicamente el endpoint de API previsto.
- Higiene de credenciales: almacenamiento protegido, credenciales con alcance limitado, revocación y rotación cuando se retira un agente o integración.
- Mínimo privilegio: cuentas y roles dedicados en lugar de compartir un acceso de administrador completo con un agente.
- Aislamiento: entornos de staging y producción separados, sin acceso accidental de agentes de prueba a datos reales de clientes.
- Auditabilidad: registros que muestren qué integración accedió a qué capacidad y cuándo.
- Controles de tasa y recursos: límites que eviten que un agente defectuoso o hiperactivo agote los workers de PHP u otros recursos del sitio.
- Recuperación: copias de seguridad recientes y una forma probada de revertir cambios no deseados de contenido o configuración.
Estas son recomendaciones operativas, no una afirmación de que todos los proveedores de WordPress ofrezcan ya controles específicos para agentes. MCP y las herramientas de IA de WordPress están evolucionando y los detalles exactos de implementación pueden cambiar. Trate una integración de agente como una integración API privilegiada: pruébela en staging, comience con acceso de solo lectura y amplíe los permisos solo cuando el flujo lo requiera.
Un hosting capaz de dar soporte seguro a agentes necesitará algo más que un servidor que simplemente ejecute WordPress. Necesitará mantenimiento fiable del entorno de ejecución, protección de credenciales, aislamiento, observabilidad y procesos de recuperación. PHP2Shell recuerda que el entorno de ejecución subyacente sigue importando, incluso cuando la interfaz de la aplicación se vuelve más inteligente.
Qué deben hacer ahora los propietarios de sitios WordPress
Use esta lista de verificación para convertir estas lecciones de seguridad en trabajo práctico:
- Pida a su proveedor de hosting que confirme el entorno de ejecución PHP. Solicite la rama exacta de PHP y la compilación parcheada que sirve su sitio en producción. Para PHP2Shell, compare las ramas con soporte con las versiones corregidas: 8.2.35, 8.3.36, 8.4.27 u 8.5.12.
- Planifique una migración si su rama de PHP no tiene soporte. No dé por hecho que una versión antigua recibirá una corrección oficial. Pregunte si el proveedor ofrece un retroporte mantenido o si el sitio debe pasar a una rama compatible.
- Actualice el núcleo de WordPress. Instale WordPress 7.1.4 o una versión de seguridad estable posterior disponible cuando realice la actualización. No utilice WordPress 7.2 beta en un sitio en producción.
- Revise plugins y temas. Elimine las extensiones sin uso, actualice las mantenidas y sustituya las copias abandonadas o no oficiales.
- Haga una copia de seguridad antes de cambios importantes. Confirme que los archivos y la base de datos están cubiertos y pruebe la restauración en staging cuando el sitio sea crítico para el negocio.
- Compruebe los límites de seguridad. Pregunte por el aislamiento de cuentas o contenedores, la cobertura WAF, el análisis de malware, el SSL y cómo se gestiona la actividad sospechosa.
- Documente quién es responsable de cada actualización. Registre si el proveedor de hosting, su agencia o su equipo interno se encarga de PHP, el núcleo, los plugins, los temas y el código personalizado.
- Trate las integraciones de IA como acceso privilegiado. Utilice credenciales dedicadas, roles de mínimo privilegio, acceso inicial de solo lectura y registros que permitan revisar la actividad del agente.
Preguntas frecuentes
¿Afecta PHP2Shell a los sitios web WordPress?
Puede afectar a los sitios WordPress que se ejecutan en versiones vulnerables de PHP, porque WordPress depende de PHP para ejecutar el código de la aplicación. PHP2Shell es una vulnerabilidad del entorno de ejecución PHP, no del núcleo ni de un plugin de WordPress. La respuesta adecuada es verificar la versión de PHP en la capa de hosting e instalar la versión corregida correspondiente. Actualizar únicamente el núcleo de WordPress no corrige el entorno de ejecución PHP.
¿Actualizar WordPress a la versión 7.1.4 corrige PHP2Shell?
No. WordPress 7.1.4 corrige problemas de seguridad distintos propios de WordPress, incluidas varias vulnerabilidades XSS almacenadas y una debilidad en el proceso de actualización del núcleo. PHP2Shell requiere actualizar el entorno de ejecución PHP. Un sitio seguro necesita mantener ambas capas: la versión de seguridad estable actual de WordPress y una compilación de PHP parcheada y con soporte.
¿Es el hosting WordPress gestionado siempre más seguro que el hosting compartido?
No. «Gestionado» no es una garantía técnica, y los proveedores de hosting compartido pueden mantener plataformas seguras y bien parcheadas. Compare las responsabilidades reales: parcheo de PHP, reinicio de workers, aislamiento, actualizaciones del núcleo y de plugins, copias de seguridad, monitorización y soporte ante incidentes. El hosting gestionado aporta valor cuando el proveedor asume claramente el mantenimiento de la infraestructura y puede demostrar cómo gestiona los lanzamientos de seguridad urgentes.
¿Puede un WAF proteger un sitio WordPress frente a PHP2Shell?
Un WAF puede ayudar a detectar o bloquear peticiones sospechosas y es útil como capa de seguridad adicional. No puede sustituir a la actualización de seguridad de PHP. La guía del proyecto PHP indicó que no existían mitigaciones completas para las vulnerabilidades de PHP2Shell. Mantenga el entorno de ejecución parcheado incluso cuando haya un WAF u otro control perimetral activado.
¿Es seguro usar WordPress 7.2 beta en un sitio web en producción?
No. El proyecto WordPress indica que las versiones beta están pensadas para pruebas y desarrollo, no para sitios en producción o críticos para el negocio. Pruebe WordPress 7.2 en una instalación de staging o local, compruebe la compatibilidad de plugins y temas y espere a la versión estable antes de actualizar un sitio empresarial en vivo, salvo que tenga un motivo de prueba controlado.
¿Puede un plugin de WordPress introducir una vulnerabilidad XSS?
Sí. Un plugin puede generar riesgo de XSS si acepta entradas inseguras, no valida los valores o renderiza datos no confiables sin un escape adecuado al contexto. WordPress recomienda sanear las entradas, validar los valores esperados y escapar las salidas al renderizarlas. Mantenga los plugins actualizados, elimine los que ya no necesite y revise el estado de mantenimiento de las extensiones que manejan datos sensibles o acciones privilegiadas.
¿Qué debo preguntar a un proveedor de hosting tras la divulgación de un fallo en PHP?
Pregunte qué versión y compilación de PHP ejecuta su sitio, si se ha aplicado el parche de seguridad correspondiente, si se reiniciaron los workers de PHP y cómo verifica el proveedor la corrección. Pregunte también quién gestiona las actualizaciones del núcleo de WordPress y de los plugins, qué aislamiento y monitorización están activos y con qué rapidez puede restaurarse el sitio desde una copia de seguridad. Solicite una división clara de responsabilidades en lugar de una garantía general de que la plataforma es segura.
Conclusión
PHP2Shell dejó al descubierto un hecho simple pero a menudo pasado por alto: la seguridad de WordPress depende de algo más que de las actualizaciones de WordPress. PHP debe parchearse en la capa de hosting, el núcleo debe recibir sus actualizaciones de seguridad, los plugins y temas deben mantenerse al día y el entorno necesita suficiente aislamiento y capacidad de recuperación para limitar el impacto de un compromiso.
Esa es la distinción real que conviene buscar al comparar hosting WordPress gestionado y compartido. Elija un proveedor capaz de explicar exactamente quién mantiene cada capa y cómo se verifican las correcciones urgentes, no uno que utilice la palabra gestionado como argumento de seguridad. Si está evaluando una plataforma, revise el hosting WordPress gestionado y las funciones de seguridad de MagicWP, y confirme el proceso de parcheo del entorno PHP y las responsabilidades de soporte antes de trasladar un sitio en producción.

Recibe lo mejor de MagicWP en tu bandeja de entrada.
Notas técnicas mensuales, novedades del producto y consejos sobre el rendimiento de WordPress. Sin spam, puedes cancelar la suscripción en cualquier momento.
Notas técnicas y novedades del producto cada mes.