
Retour au blog
PHP2Shell a révélé la vraie différence entre hébergement WordPress managé et mutualisé
PHP2Shell montre pourquoi la sécurité d'un hébergement WordPress managé repose sur les patchs PHP rapides, le cœur, les extensions, l'isolation et la reprise.
Un site WordPress peut être entièrement à jour tout en continuant de fonctionner sur un serveur vulnérable. Cette distinction est devenue difficile à ignorer lorsque PHP2Shell a exposé deux vulnérabilités critiques dans l'environnement d'exécution PHP en octobre 2026. Mettre à jour le cœur de WordPress ne corrige pas PHP lui-même : l'installation PHP du serveur doit être mise à jour par l'opérateur de l'environnement d'hébergement.
C'est précisément là que la différence entre hébergement WordPress managé et hébergement mutualisé devient opérationnelle plutôt que sémantique. Les deux modèles peuvent être sécurisés, et le mot managé ne constitue pas une garantie. Ce qui compte, c'est de savoir si quelqu'un assume clairement la responsabilité de maintenir l'ensemble de la pile à jour : PHP, le serveur web, le cœur WordPress, les extensions, les thèmes et les mécanismes qui limitent les dégâts en cas d'incident.
En bref
- PHP2Shell affectait PHP lui-même, et non le cœur de WordPress. Une simple mise à jour de WordPress ne pouvait pas corriger l'environnement d'exécution PHP vulnérable.
- WordPress 7.1.4, publié le 28 octobre 2026, est une mise à jour de sécurité distincte qui corrige plusieurs failles, dont des XSS stockés. Les sites en production doivent installer la dernière version de sécurité stable.
- L'hébergement managé n'est plus sûr que lorsque le fournisseur prend activement en charge les correctifs d'infrastructure, l'isolation, les sauvegardes, la surveillance et la reprise. Vérifiez ce qui est inclus plutôt que de vous fier à l'étiquette.
- Les extensions restent une part majeure de la surface d'attaque d'un site. Maintenez-les à jour, supprimez les modules inutiles et vérifiez les permissions dont elles disposent.
- À mesure que WordPress évolue vers MCP et les intégrations d'agents IA, la sécurité de l'hébergement doit aussi couvrir les identifiants API, les permissions restreintes, la journalisation et le rollback fiable.
Ce que PHP2Shell a révélé sur la sécurité de WordPress
PHP2Shell désigne deux vulnérabilités critiques dans PHP : CVE-2026-109618 et CVE-2026-109619. Divulguées le 21 octobre 2026, elles pouvaient permettre à un attaquant distant non authentifié d'exécuter du code dans les environnements PHP affectés. Concrètement, le composant vulnérable était le moteur d'exécution PHP traitant les requêtes web — et non une extension ou un thème WordPress particulier.
Cette distinction est essentielle, car WordPress est une application bâtie sur PHP. Il dépend de ce moteur d'exécution, mais ne contrôle pas son niveau de correctif. Une même installation PHP peut exécuter WordPress aux côtés d'autres applications PHP, et une même vulnérabilité peut toucher différentes configurations de serveurs web. Mettre à jour une extension, changer un mot de passe WordPress ou installer une nouvelle version du cœur WordPress ne remplace pas un binaire PHP vulnérable.
Le projet PHP a publié des mises à jour de sécurité pour les branches prises en charge :
| Branche PHP | Version corrigée pour PHP2Shell |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
L'équipe PHP a qualifié ces versions de correctifs de sécurité et indiqué qu'il n'existait aucune mesure d'atténuation complète : la mise à jour était la seule option sûre. Un détail de cycle de vie compte également : PHP 8.2 doit atteindre la fin de son support de sécurité le 31 décembre 2026 ; installer la version 8.2.35 corrige donc PHP2Shell, mais ne dispense pas de planifier une migration vers une branche prise en charge plus récente. La CISA a ensuite ajouté les deux vulnérabilités à son catalogue des vulnérabilités connues exploitées (Known Exploited Vulnerabilities). Ce n'est pas une raison pour supposer que chaque site WordPress a été compromis, mais c'est une excellente raison de vérifier la version exacte de PHP qui fait tourner chaque site en production.
Une autre complication vient du fait que le support de PHP est limité dans le temps. Une branche finit toujours par ne plus recevoir de correctifs de sécurité. Si un site reste figé sur une ancienne version de PHP parce qu'une extension ou un thème sur mesure n'a pas été mis à jour, le problème dépasse le simple retard de correctif : il devient un risque de compatibilité et de cycle de vie qui exige une migration planifiée.
Pourquoi une vulnérabilité PHP relève de l'hébergeur
L'environnement d'exécution PHP fait partie de la pile d'hébergement. Le fournisseur contrôle la manière dont PHP est installé, les versions disponibles, l'acheminement des requêtes vers les workers PHP et le déploiement des mises à jour au niveau serveur. Dans de nombreux environnements d'hébergement, les clients ne peuvent pas remplacer eux-mêmes le binaire PHP ni redémarrer les services concernés.
Cela pose une question opérationnelle claire : qui est responsable de l'application d'une mise à jour de sécurité PHP, et sous quel délai ?
Sur un serveur autogéré ou faiblement managé, le propriétaire ou l'administrateur du site peut devoir identifier l'environnement affecté, vérifier les paquets du système d'exploitation ou le panneau de contrôle, installer la bonne version, redémarrer PHP-FPM ou le service concerné, puis tester le site. La mise à jour d'un panneau de contrôle ne met pas nécessairement à jour toutes les versions de PHP installées sur la machine. Un serveur peut aussi attribuer des versions PHP distinctes à différents sites : vérifier un seul site ne suffit donc pas à garantir que toutes les applications sont protégées.
Un hébergeur managé sérieux doit disposer d'un processus documenté pour ce travail : identifier les environnements affectés, appliquer la version de sécurité publiée par l'éditeur, redémarrer les workers concernés, confirmer la version active et communiquer tout impact sur la compatibilité ou la maintenance. Si le fournisseur ne sait pas expliquer qui réalise ces étapes, votre contrat d'hébergement comporte une faille — quel que soit le nom de l'offre.
Pourquoi mettre à jour WordPress ne corrige pas PHP2Shell
Le cœur de WordPress, PHP, les extensions, les thèmes et le système d'exploitation sont des couches logicielles distinctes. Elles interagissent, mais chacune possède son propre cycle de publication et son propre processus de correctif.
| Couche | Exemple de problème de sécurité | Qui contrôle normalement la mise à jour ? |
|---|---|---|
| Environnement PHP | Exécution de code à distance PHP2Shell | Hébergeur ou administrateur serveur |
| Cœur WordPress | Faille XSS du cœur ou défaut de gestion des privilèges | Propriétaire du site, hébergeur WordPress managé ou les deux |
| Extension | Formulaire vulnérable, téléversement de fichier ou fonction d'administration | Propriétaire du site ou prestataire incluant explicitement la maintenance des extensions |
| Thème | Sortie non échappée ou bibliothèque embarquée obsolète | Propriétaire du site, développeur ou prestataire de maintenance |
| Serveur et réseau | Service exposé, isolation faible ou pare-feu mal configuré | Hébergeur ou opérateur d'infrastructure |
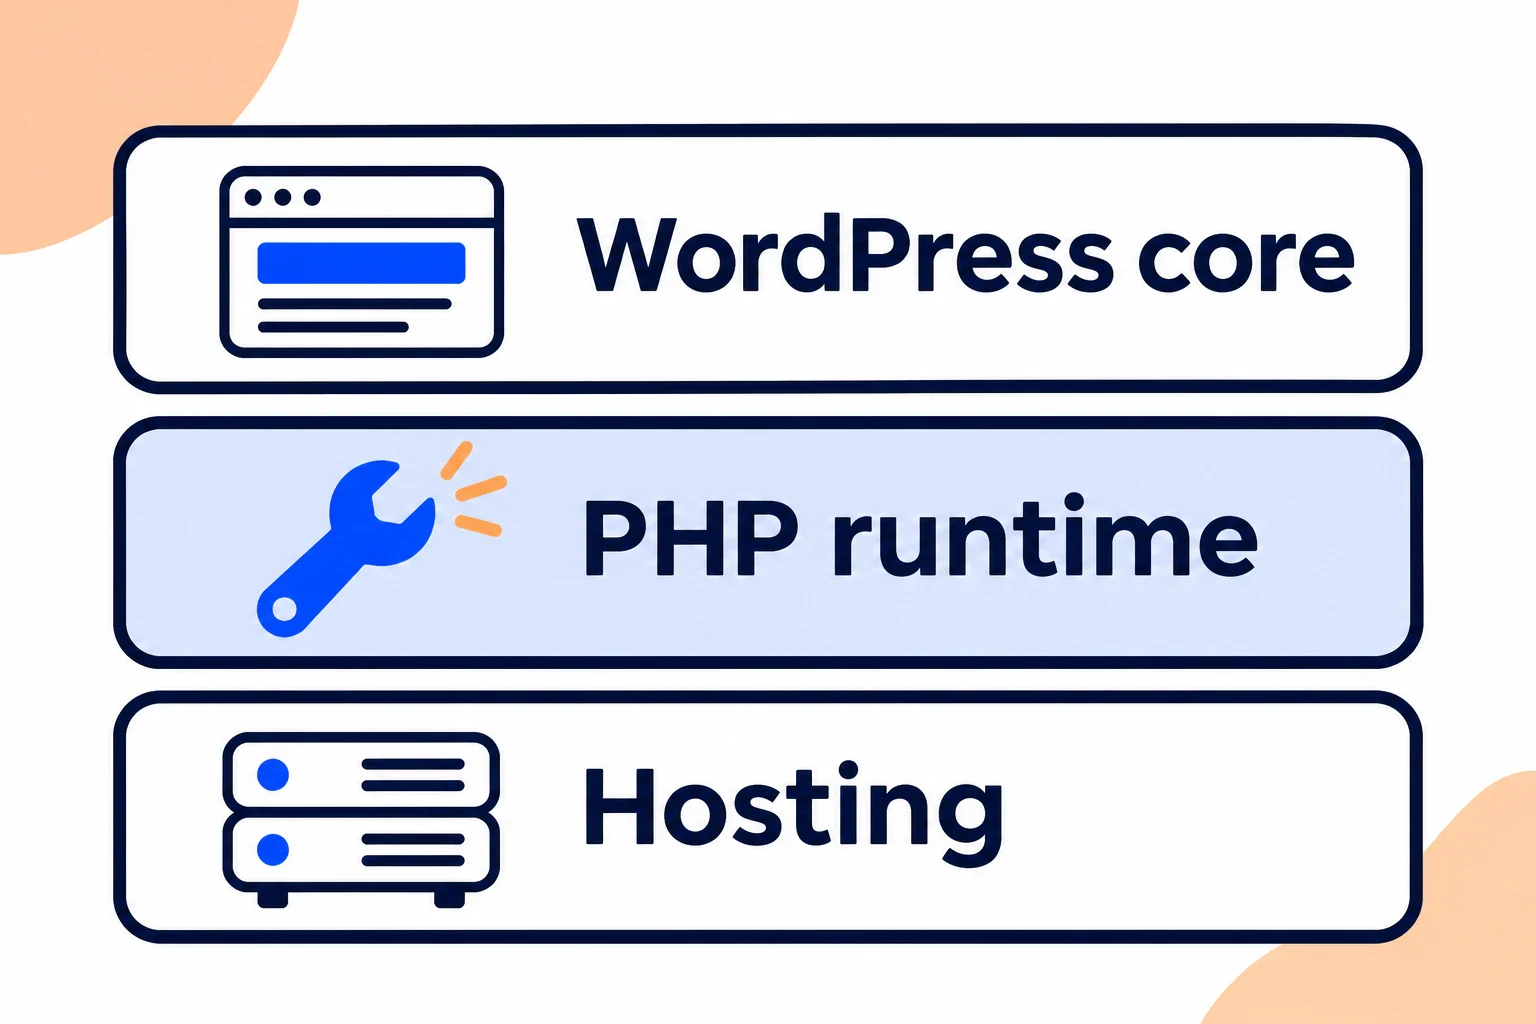
Ce tableau reste volontairement simple : les responsabilités varient selon les fournisseurs et les formules. L'essentiel est qu'un tableau de bord indiquant que WordPress est à jour ne prouve pas que PHP, le système d'exploitation ou chaque extension soient corrigés.
Pour une vulnérabilité du moteur PHP, l'hébergeur doit mettre à jour le paquet ou le build PHP côté serveur. Pour une vulnérabilité du cœur WordPress, le site doit recevoir la mise à jour correspondante du cœur. Pour une vulnérabilité d'extension, l'extension concernée doit être mise à jour, remplacée ou supprimée. Ce sont des tâches complémentaires, pas interchangeables.
Un pare-feu applicatif web (WAF) apporte une couche supplémentaire en détectant ou en bloquant les requêtes suspectes. C'est une défense en profondeur utile, mais cela ne remplace pas la mise à jour d'un PHP vulnérable. Les recommandations de l'équipe PHP concernant PHP2Shell étaient explicites : les mesures temporaires d'atténuation ne constituaient pas des correctifs complets.
WordPress 7.1.4 : la sécurité du cœur exige toujours votre attention
PHP2Shell concernait l'environnement d'exécution PHP, mais cet épisode est arrivé en même temps qu'un autre rappel : le cœur WordPress exige lui aussi une maintenance rapide. WordPress 7.1.4 a été publié le 28 octobre 2026 en tant que mise à jour de sécurité. Le projet WordPress a recommandé aux propriétaires de sites de mettre à jour immédiatement.
Cette version corrige plusieurs problèmes de sécurité, notamment :
- Une faiblesse dans le processus de mise à jour de WordPress pouvant conduire à une exécution de code à distance pendant la fenêtre de mise à niveau.
- Plusieurs vulnérabilités de type cross-site scripting (XSS) stocké touchant le balisage des blocs, l'Interactivity API, les fonctionnalités du Customizer, les connexions utilisateur et d'autres interfaces de contenu.
- Un problème pouvant exposer des jeux de modifications (changesets) non publiés du Customizer à des utilisateurs non authentifiés.
- Une faille de déni de service stocké dans l'Interactivity API.
- Un problème de contrôle d'accès concernant Notes.
C'est un bon exemple montrant pourquoi « nous avons mis WordPress à jour le mois dernier » ne constitue pas une politique de sécurité durable. Des correctifs de sécurité peuvent être publiés entre deux fenêtres de maintenance planifiées. Un site a besoin d'un processus pour les repérer, les appliquer et vérifier qu'il fonctionne toujours ensuite.
WordPress a également précisé que les correctifs de sécurité étaient rétroportés vers les branches antérieures éligibles, tout en rappelant que seule la version la plus récente est activement prise en charge. Les rétroportages sont précieux, mais ne doivent pas servir de prétexte pour rester indéfiniment sur une ancienne branche. Rester à jour limite l'accumulation des problèmes de compatibilité et de support au fil du temps.
Ce qu'implique un XSS stocké pour un site WordPress
Le cross-site scripting survient lorsqu'une application laisse un contenu contrôlé par un attaquant être interprété comme un script exécutable dans le navigateur d'un visiteur. Dans une attaque XSS stockée, le contenu malveillant est enregistré — par exemple dans un article, un commentaire, un champ de profil, un réglage ou une autre valeur stockée en base de données — puis exécuté lorsqu'un autre utilisateur consulte la page ou l'écran d'administration affecté.
L'impact dépend de l'endroit où apparaît la sortie vulnérable et des privilèges de l'utilisateur touché. Un script exécuté dans le navigateur d'un administrateur peut effectuer les actions accessibles à cet administrateur ou exposer les données visibles dans ce contexte. Un XSS ne donne pas automatiquement un accès au serveur, mais il peut ouvrir la voie à une compromission de compte ou à d'autres abus.
Les recommandations destinées aux développeurs WordPress insistent sur une séquence précise pour les extensions et les thèmes :
- Assainir (Sanitize) les entrées dès leur réception, à l'aide d'une fonction adaptée au type de donnée.
- Valider (Validate) que la valeur est réellement autorisée — par exemple vérifier qu'un identifiant est bien un entier plutôt que de simplement nettoyer une chaîne quelconque.
- Échapper (Escape) les sorties au moment du rendu, en utilisant la fonction adaptée au contexte d'affichage.
L'assainissement et l'échappement ne sont pas interchangeables. Une valeur sûre à enregistrer n'est pas nécessairement sûre à afficher directement dans du HTML, un attribut, une URL ou du JavaScript. C'est pourquoi un correctif XSS dans le cœur ne dispense pas d'examiner les extensions tierces et le code personnalisé.
WordPress 7.2 bêta : se préparer, sans déployer de bêta en production
Au 1er novembre 2026, WordPress 7.2 est en cycle bêta. La Beta 3 est sortie le 28 octobre et le calendrier actuel prévoit la version finale pour le 8 décembre 2026. L'annonce de WordPress 7.1.4 précise que la Beta 3 inclut tous les correctifs applicables de cette mise à jour de sécurité, mais le projet WordPress rappelle explicitement que les versions bêta sont destinées aux tests et au développement, et non aux sites en production ou critiques.
Cet avertissement concerne tout particulièrement les boutiques, sites à adhésion, systèmes de réservation et sites d'entreprise. Une version bêta peut contenir des comportements inachevés ou des changements de compatibilité. Utilisez un site de staging ou un environnement local pour la tester, et attendez la version stable avant de mettre à niveau un site en production, sauf besoin de test spécifique accompagné d'un plan de reprise.
Le cycle bêta 7.2 mérite toutefois d'être suivi sur le plan de la sécurité et de l'exploitation. L'annonce décrit une nouvelle Secrets API visant à offrir aux développeurs un moyen standardisé de stocker des identifiants tels que des clés API et des jetons d'authentification, avec chiffrement au repos et rotation des identifiants. Elle présente aussi la poursuite du développement de l'Abilities API, qui donne à WordPress un mécanisme plus cohérent pour exposer des capacités aux intégrations et outils d'automatisation.
Ces évolutions préparent la prochaine étape de WordPress, mais elles ne changent rien aux priorités immédiates de sécurité. Un site doit d'abord exécuter des logiciels pris en charge et corrigés. Les nouvelles API et intégrations IA doivent être testées avec des permissions restreintes et ne pas être activées en production simplement parce qu'elles figurent dans une annonce bêta.
Risque lié aux extensions : la sécurité ne s'arrête pas au cœur
Les extensions font partie des plus grands atouts de WordPress. Elles augmentent aussi le volume de code exécuté sur un site et le nombre de personnes ou d'organisations dont les pratiques de sécurité l'influencent.
Une extension peut introduire une vulnérabilité par une gestion non sécurisée des entrées, l'absence de contrôle d'autorisation, un téléversement de fichiers mal sécurisé, une authentification API faible, une injection SQL ou des bibliothèques embarquées obsolètes. Une extension bien maintenue aujourd'hui peut devenir risquée plus tard si son développeur cesse de publier des mises à jour ou ne prend plus en charge les versions actuelles de WordPress et de PHP.
Le risque réel ne tient pas simplement au nombre d'extensions installées. Il résulte de la combinaison entre qualité du code, historique des mises à jour, permissions, exposition et criticité métier. Une petite extension qui accepte des formulaires publics n'a pas le même profil de risque qu'une grande extension réservée à un administrateur de confiance. Une extension ayant accès aux fiches clients, aux flux de paiement ou à la configuration du site mérite davantage de vigilance qu'un module décoratif.
Appliquez un processus de revue répétable :
- Supprimez les extensions inutiles. Désactiver une extension ne remplace pas sa suppression lorsque son code n'est plus utilisé.
- Vérifiez les signaux de maintenance. Examinez la date de dernière mise à jour, les informations de compatibilité, l'activité du support et la continuité du développement.
- Mettez à jour rapidement. Ne laissez pas des correctifs de sécurité connus attendre un créneau mensuel plus commode.
- Évitez les copies non officielles. Téléchargez vos extensions depuis des sources fiables et proscrivez les extensions premium modifiées ou « nulled ».
- Limitez les privilèges. N'accordez jamais à une extension ou à une intégration plus d'accès que sa fonction ne l'exige.
- Testez les mises à jour à fort impact. Utilisez un environnement de staging et une sauvegarde récente lorsqu'une mise à jour touche le paiement, les membres, les formulaires, la construction de pages ou toute fonction critique.
- Remplacez les logiciels abandonnés. Si une extension n'est plus maintenue, trouvez une alternative suivie ou financez un remplacement propre.
Un hébergeur peut simplifier les mises à jour, les sauvegardes, le staging et la reprise. Il ne peut pas rendre automatiquement digne de confiance chaque extension tierce. Le choix des extensions et leur configuration applicative restent sous la responsabilité du propriétaire du site, sauf contrat de maintenance couvrant explicitement ce périmètre.
Hébergement WordPress managé vs mutualisé : où se situe la vraie différence
L'hébergement mutualisé et l'hébergement WordPress managé ne s'opposent pas comme un modèle intrinsèquement dangereux face à un modèle intrinsèquement sûr. Une plateforme mutualisée bien exploitée peut appliquer rapidement les mises à jour de sécurité PHP. Une plateforme managée mal exploitée peut laisser ses clients exposés. La différence à rechercher réside dans l'étendue des responsabilités opérationnelles et dans la preuve que le fournisseur les honore.
| Responsabilité de sécurité | Organisation typique en hébergement mutualisé | Ce qu'un bon service WordPress managé doit fournir |
|---|---|---|
| Mises à jour du moteur PHP | Le fournisseur corrige les paquets partagés du serveur, mais les délais et la communication varient | Responsabilité claire des correctifs PHP, vérification des versions touchées, redémarrage des workers et confirmation |
| Cœur WordPress | Souvent laissé au propriétaire du site ou aux mises à jour automatiques | Processus de mise à jour accompagné, avec tests ou options de rollback selon l'offre |
| Mises à jour des extensions et thèmes | Généralement à la charge du propriétaire du site | Périmètre clairement défini ; la maintenance incluse ou optionnelle doit être explicite |
| Isolation des sites | Dépend de l'architecture et de la configuration du serveur | Isolation conçue pour limiter l'impact d'un autre site ou d'une application compromise |
| Sauvegardes | Fréquence, rétention et procédure de restauration variables | Sauvegardes hors site régulières et procédure de restauration pratique |
| Surveillance de sécurité | Souvent limitée aux contrôles au niveau serveur | Surveillance et contrôles de sécurité adaptés à WordPress et à son environnement d'hébergement |
| Reprise après incident | Exige souvent du client qu'il coordonne plusieurs opérations | Parcours de support documenté et aide à la remise en service après une mise à jour ratée ou un incident |
L'expression « hébergement mutualisé » décrit la manière dont les ressources serveur sont partagées ; elle ne vous dit pas si le fournisseur corrige PHP sérieusement ou isole efficacement les comptes. De même, « WordPress managé » peut désigner aussi bien un simple panneau avec mises à jour automatiques du cœur qu'un service qui maintient activement l'environnement d'exécution et aide à restaurer un site. Lisez le périmètre réel du service.
La meilleure question n'est pas « Proposez-vous de l'hébergement managé ? ». La bonne question est : « Lorsqu'une vulnérabilité PHP critique est annoncée, que mettez-vous exactement à jour, en combien de temps, et comment vérifiez-vous que le correctif tourne bien sur mon site ? »
Demandez si la réponse couvre toutes les versions de PHP disponibles pour votre site, si les workers PHP sont redémarrés après l'application du correctif, si les branches non prises en charge reçoivent des correctifs maintenus par le fournisseur ou imposent une migration, et si l'hébergeur vous avertit lorsque votre site nécessite un travail de compatibilité. Si la réponse ne décrit que les mises à jour automatiques du cœur WordPress, elle ne répond pas à la question sur PHP.
Ce qu'un hébergeur WordPress managé sécurisé doit offrir
Un service WordPress managé sérieux doit réduire la charge d'infrastructure que le propriétaire du site doit coordonner. Cela ne signifie pas que chaque tâche puisse être automatisée ni que le fournisseur doive modifier silencieusement des logiciels en production sans méthode. Cela implique une répartition claire des responsabilités, de la visibilité et un moyen de récupérer le site.
1. Un processus documenté de correctifs PHP
Le fournisseur doit suivre les bulletins de sécurité PHP, recenser les versions affectées, appliquer la version corrigée appropriée, redémarrer les workers PHP concernés et vérifier la version effectivement active. Il doit aussi expliquer comment il gère les anciennes branches de PHP et les applications qui ne peuvent pas migrer immédiatement vers une version prise en charge.
N'acceptez pas « nos serveurs sont sécurisés » à la place d'une réponse précise sur les versions. Demandez quelle branche PHP et quel numéro de build corrigé font actuellement tourner votre site, et comment le fournisseur gère les correctifs de sécurité urgents.
2. Des mises à jour du cœur WordPress avec un chemin de reprise sûr
Les mises à jour du cœur ne doivent pas être négligées, mais elles doivent être gérées en tenant compte de la compatibilité. Les mises à jour automatiques, les tests et le rollback réduisent le temps pendant lequel un site reste exposé ou en panne. Pour un site critique, une sauvegarde avant tout changement majeur et une procédure claire de retour arrière sont indispensables.
La liste documentée des fonctionnalités de MagicWP inclut les mises à jour automatiques du cœur WordPress avec rollback, ainsi que des sauvegardes quotidiennes hors site et la restauration en un clic. Ces capacités couvrent des volets importants de la maintenance et de la reprise WordPress. L'état des correctifs de l'environnement d'exécution PHP reste une question d'infrastructure distincte, que les propriétaires de sites doivent toujours confirmer directement auprès de leur hébergeur.
3. Isolation et contrôles de sécurité en couches
Si un site est compromis, l'architecture doit empêcher cette compromission de se propager facilement à d'autres sites ou à des zones sensibles de la plateforme. Demandez comment les environnements clients sont séparés et de quelles permissions dispose le processus web.
Un WAF, une analyse anti-malware et le chiffrement SSL sont des couches utiles, mais aucun ne remplace un code applicatif sain ni des correctifs rapides. MagicWP documente une approche de sécurité managée incluant un WAF, une analyse anti-malware, des conteneurs isolés et le SSL gratuit. Ces protections complètent — sans les remplacer — les mises à jour de PHP, de WordPress, des extensions et des thèmes.
4. Des sauvegardes réellement restaurables
Une sauvegarde n'est utile que si elle est récente, protégée contre la même défaillance qui touche le site en production et restaurable dans un délai opérationnel raisonnable. Vérifiez ce qu'elle inclut : fichiers, base de données, médias téléversés et configuration. Demandez à quelle fréquence les sauvegardes s'exécutent, combien de temps elles sont conservées et si leur restauration peut être testée.
Avant une mise à jour d'extension risquée, un changement de version PHP ou une mise à niveau majeure de WordPress, effectuez une sauvegarde fraîche. Pour les sites importants, testez la restauration sur un staging au lieu de supposer qu'un travail de sauvegarde réussi garantit une reprise réussie.
5. Visibilité et support humain accessible
Les mises à jour de sécurité révèlent parfois des problèmes de compatibilité. Une montée de version PHP peut montrer qu'une vieille extension dépend d'un comportement déprécié ; une mise à jour du cœur peut entrer en conflit avec du code personnalisé ; une règle de WAF peut bloquer une intégration légitime. Un bon hébergeur fournit assez d'informations pour diagnostiquer le souci et un support capable de distinguer un bogue applicatif d'un problème d'infrastructure.
Recherchez des informations de statut claires, des journaux exploitables, des avis de maintenance et un moyen d'escalader un problème de sécurité urgent. Un tableau de bord est utile, mais il ne remplace pas un interlocuteur capable d'expliquer ce qui a été corrigé et ce qui reste sous votre responsabilité.
Préparer WordPress pour le web agentique en 2027
Le prochain défi d'hébergement ne se limite pas à maintenir les logiciels à jour. WordPress développe des moyens plus standardisés permettant aux outils externes et aux agents IA de découvrir et d'invoquer les capacités d'un site.
L'Abilities API de WordPress fournit un registre central lisible par machine recensant ce que le cœur WordPress, les extensions et les thèmes savent faire. L'adaptateur MCP (MCP Adapter) traduit les capacités enregistrées vers le protocole Model Context Protocol (MCP), permettant aux clients IA compatibles de les découvrir et de les appeler en tant qu'outils, ressources ou prompts. La première implémentation de l'Abilities API a été intégrée à WordPress 6.9, et la bêta de WordPress 7.2 décrit une extension de ces possibilités.
Cela ouvre des usages utiles : un agent peut consulter des informations de contenu, préparer un brouillon, exécuter un diagnostic de site ou réaliser un workflow approuvé. Cela crée également un nouveau chemin d'accès qu'il faut sécuriser. Un agent connecté à WordPress n'est pas qu'une fenêtre de discussion : il peut agir avec les permissions du compte ou des identifiants utilisés pour le connecter.
Les recommandations officielles de WordPress sur MCP conseillent d'utiliser des utilisateurs dédiés aux capacités restreintes, de vérifier la permission minimale requise pour chaque capacité, de privilégier les capacités en lecture seule pour les points de terminaison accessibles publiquement, d'éviter les actions puissantes pour les clients non audités, et de surveiller et journaliser les usages. Ce sont des bases saines pour tout site en production connecté à un agent.
Pour 2027, les propriétaires de sites devraient attendre des hébergeurs qu'ils accompagnent plusieurs exigences opérationnelles :
- Connectivité sécurisée : HTTPS valide, DNS fiable et méthode claire pour n'exposer que le point de terminaison API prévu.
- Hygiène des identifiants : stockage protégé, identifiants à portée limitée, révocation et rotation lorsqu'un agent ou une intégration est retiré.
- Moindre privilège : comptes et rôles dédiés plutôt que le partage d'un accès administrateur complet avec un agent.
- Isolation : séparation entre environnements de staging et de production, sans accès accidentel des agents de test aux données clients réelles.
- Auditabilité : journaux indiquant quelle intégration a accédé à quelle capacité et à quel moment.
- Contrôle des débits et des ressources : limites empêchant un agent défaillant ou trop actif d'épuiser les workers PHP ou d'autres ressources du site.
- Reprise : sauvegardes récentes et moyen éprouvé d'annuler des modifications involontaires de contenu ou de configuration.
Il s'agit de recommandations opérationnelles, et non d'une affirmation selon laquelle chaque hébergeur WordPress proposerait déjà des contrôles spécifiques aux agents. MCP et l'outillage IA de WordPress évoluent, et les détails d'implémentation peuvent changer. Traitez une intégration d'agent comme une intégration API privilégiée : testez-la en staging, commencez en lecture seule et n'élargissez les permissions que lorsque le workflow l'exige.
Un hébergeur capable de prendre en charge des agents en toute sécurité aura besoin de bien plus qu'un simple serveur faisant tourner WordPress. Il lui faudra une maintenance fiable de l'environnement d'exécution, la protection des identifiants, l'isolation, l'observabilité et des processus de reprise. PHP2Shell rappelle que le moteur sous-jacent compte toujours, même lorsque l'interface applicative devient plus intelligente.
Ce que les propriétaires de sites WordPress doivent faire maintenant
Utilisez cette liste pour transformer ces enseignements en actions concrètes :
- Demandez à votre hébergeur de confirmer l'environnement PHP. Demandez la branche PHP exacte et le build corrigé qui servent votre site en production. Pour PHP2Shell, comparez les branches prises en charge avec les versions corrigées : 8.2.35, 8.3.36, 8.4.27 ou 8.5.12.
- Planifiez une migration si votre branche PHP n'est plus prise en charge. Ne supposez pas qu'une ancienne version recevra un correctif officiel. Demandez si le fournisseur assure un rétroportage maintenu ou si le site doit passer sur une branche supportée.
- Mettez à jour le cœur WordPress. Installez WordPress 7.1.4 ou une version de sécurité stable ultérieure disponible au moment de la mise à jour. N'utilisez pas WordPress 7.2 bêta sur un site en production.
- Passez en revue vos extensions et thèmes. Supprimez les modules inutilisés, mettez à jour ceux qui sont suivis et remplacez les extensions abandonnées ou d'origine non officielle.
- Réalisez une sauvegarde avant tout changement important. Vérifiez que les fichiers et la base de données sont inclus, puis testez la restauration en staging si le site est critique pour votre activité.
- Vérifiez les barrières de sécurité. Renseignez-vous sur l'isolation des comptes ou conteneurs, la couverture WAF, l'analyse anti-malware, le SSL et le traitement des activités suspectes.
- Documentez qui gère chaque mise à jour. Notez si l'hébergeur, votre agence ou votre équipe interne est responsable de PHP, du cœur, des extensions, des thèmes et du code sur mesure.
- Traitez les intégrations IA comme des accès privilégiés. Utilisez des identifiants dédiés, des rôles à privilèges minimaux, un accès en lecture seule au départ et des journaux permettant d'auditer l'activité des agents.
Foire aux questions
PHP2Shell affecte-t-il les sites web WordPress ?
Oui, il peut affecter les sites WordPress fonctionnant sur des versions vulnérables de PHP, car WordPress s'appuie sur PHP pour exécuter le code applicatif. PHP2Shell est une vulnérabilité de l'environnement d'exécution PHP, et non du cœur ou d'une extension WordPress. La bonne réaction consiste à vérifier la version de PHP au niveau de l'hébergement et à installer la version corrigée correspondante. Mettre à jour le cœur WordPress seul ne corrige pas le moteur PHP.
Mettre à jour WordPress vers la version 7.1.4 corrige-t-il PHP2Shell ?
Non. WordPress 7.1.4 corrige des failles de sécurité distinctes propres à WordPress, notamment plusieurs vulnérabilités XSS stockées et une faiblesse dans le processus de mise à jour du cœur. PHP2Shell exige une mise à jour de l'environnement d'exécution PHP. Un site sécurisé nécessite de maintenir les deux couches : la version de sécurité stable actuelle de WordPress et un build PHP pris en charge et corrigé.
L'hébergement WordPress managé est-il toujours plus sûr que l'hébergement mutualisé ?
Non. Le terme « managé » n'est pas une garantie technique, et des hébergeurs mutualisés peuvent exploiter des plateformes sécurisées et rigoureusement mises à jour. Comparez les responsabilités réelles : correctifs PHP, redémarrages des workers, isolation, mises à jour du cœur et des extensions, sauvegardes, surveillance et support en cas d'incident. L'hébergement managé apporte une réelle valeur lorsque le fournisseur assume clairement la maintenance de l'infrastructure et sait démontrer comment il gère les correctifs urgents.
Un WAF peut-il protéger un site WordPress contre PHP2Shell ?
Un WAF peut aider à détecter ou bloquer des requêtes suspectes et constitue une couche de sécurité complémentaire utile. Il ne remplace pas la mise à jour de sécurité PHP. Les recommandations du projet PHP précisaient qu'il n'existait aucune mesure d'atténuation complète pour les vulnérabilités PHP2Shell. Gardez l'environnement d'exécution à jour même lorsqu'un WAF ou un autre contrôle périmétrique est actif.
Est-il sûr d'utiliser WordPress 7.2 bêta sur un site en ligne ?
Non. Le projet WordPress indique que les versions bêta sont destinées aux tests et au développement, et non aux sites en production ou critiques. Testez WordPress 7.2 sur une installation de staging ou locale, vérifiez la compatibilité des extensions et des thèmes, et attendez la version stable avant de mettre à niveau un site professionnel en ligne, sauf besoin de test maîtrisé.
Une extension WordPress peut-elle introduire une vulnérabilité XSS ?
Oui. Une extension peut créer un risque XSS si elle accepte des entrées non sûres, ne valide pas les valeurs attendues ou restitue des données non fiables sans échappement adapté au contexte. WordPress recommande d'assainir les entrées, de valider les valeurs attendues et d'échapper les sorties lors du rendu. Maintenez vos extensions à jour, supprimez celles dont vous n'avez plus besoin et vérifiez le suivi des modules qui manipulent des données sensibles ou des actions privilégiées.
Que faut-il demander à son hébergeur après la divulgation d'une faille PHP ?
Demandez quelle version et quel build de PHP font tourner votre site, si le correctif de sécurité concerné a été appliqué, si les workers PHP ont été redémarrés et comment le fournisseur vérifie le correctif. Demandez aussi qui gère les mises à jour du cœur WordPress et des extensions, quelles mesures d'isolation et de surveillance sont en place et sous quel délai le site peut être restauré depuis une sauvegarde. Exigez une répartition claire des responsabilités plutôt qu'une affirmation générale selon laquelle la plateforme est sécurisée.
Conclusion
PHP2Shell a mis en évidence un fait simple mais souvent négligé : la sécurité de WordPress dépend de bien plus que des mises à jour WordPress. PHP doit être corrigé au niveau de l'hébergement, le cœur doit recevoir ses mises à jour de sécurité, les extensions et les thèmes doivent rester maintenus, et l'environnement doit offrir une isolation et des capacités de reprise suffisantes pour limiter l'impact d'une compromission.
C'est la véritable différence à rechercher lorsqu'on compare hébergement WordPress managé et mutualisé. Choisissez un fournisseur capable d'expliquer exactement qui maintient chaque couche et comment les correctifs urgents sont vérifiés — pas un prestataire qui utilise le mot managé comme unique argument de sécurité. Si vous évaluez une plateforme, examinez l'hébergement WordPress managé et les fonctionnalités de sécurité de MagicWP, puis confirmez le processus de correctifs PHP et le partage des responsabilités de support avant de migrer un site en production.

Recevez le meilleur de MagicWP par e-mail.
Notes techniques mensuelles, actualités du produit et conseils sur les performances de WordPress. Aucun spam, désabonnement à tout moment.
Notes techniques et actualités du produit chaque mois.